Začínáme s Dazr Compliance
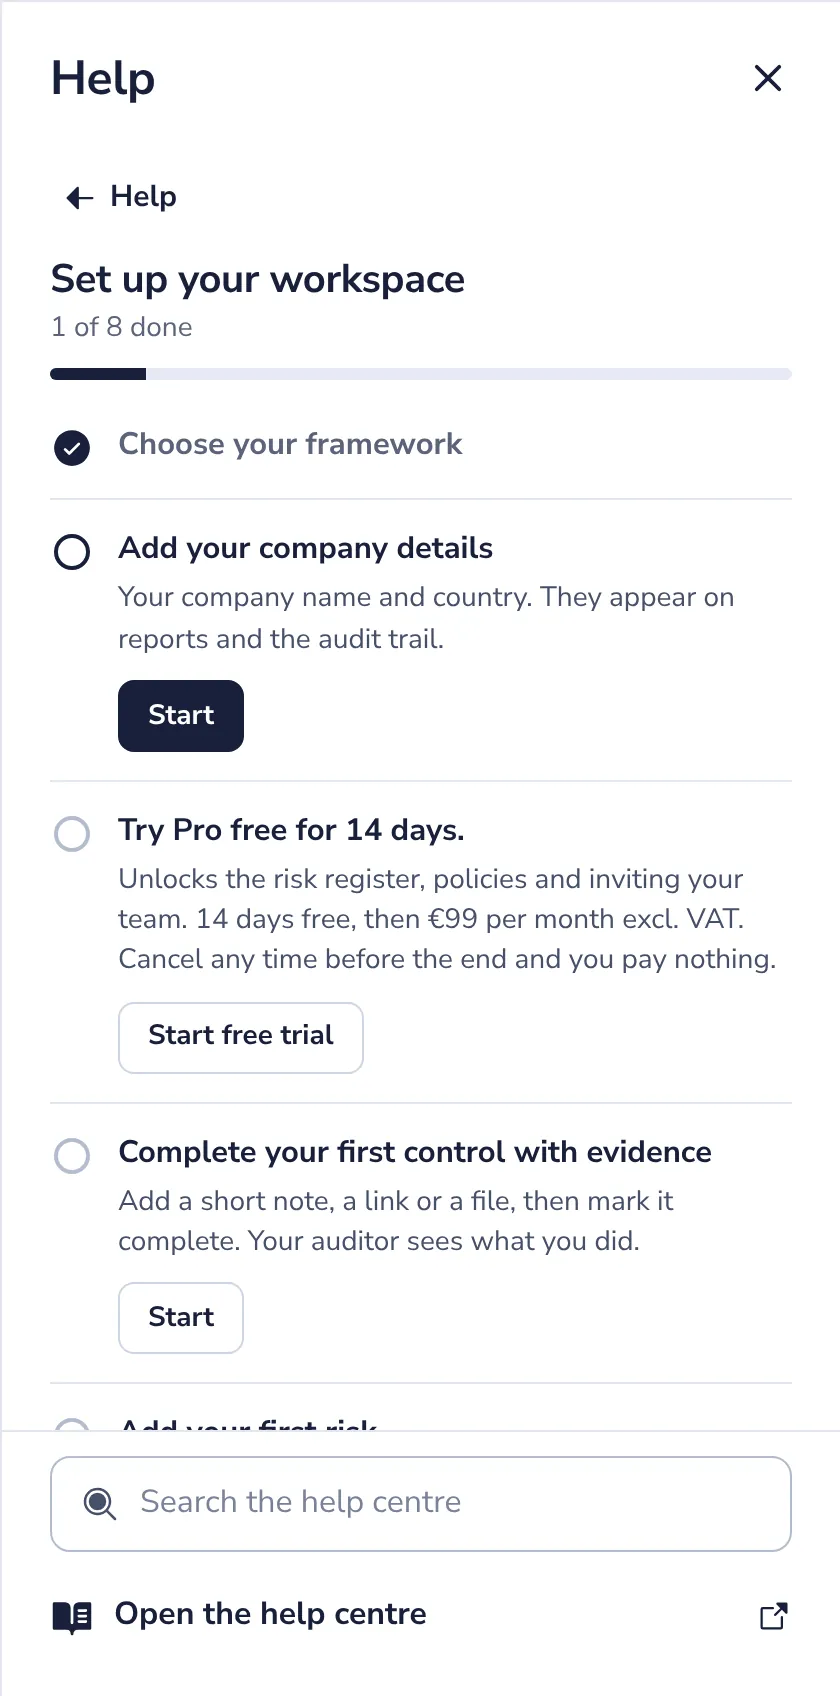
NIS2, ISO 27001 a GDPR, krok za krokem. Toto je první, co udělat. Stejný seznam je v Nápovědě v části Začínáme a odškrtává se sám.
- 1
Vyberte rámec
Vyberte rámec. ISO 27001, GDPR nebo NIS2: vyberte jeden a získejte seznam kontrol.
- 2
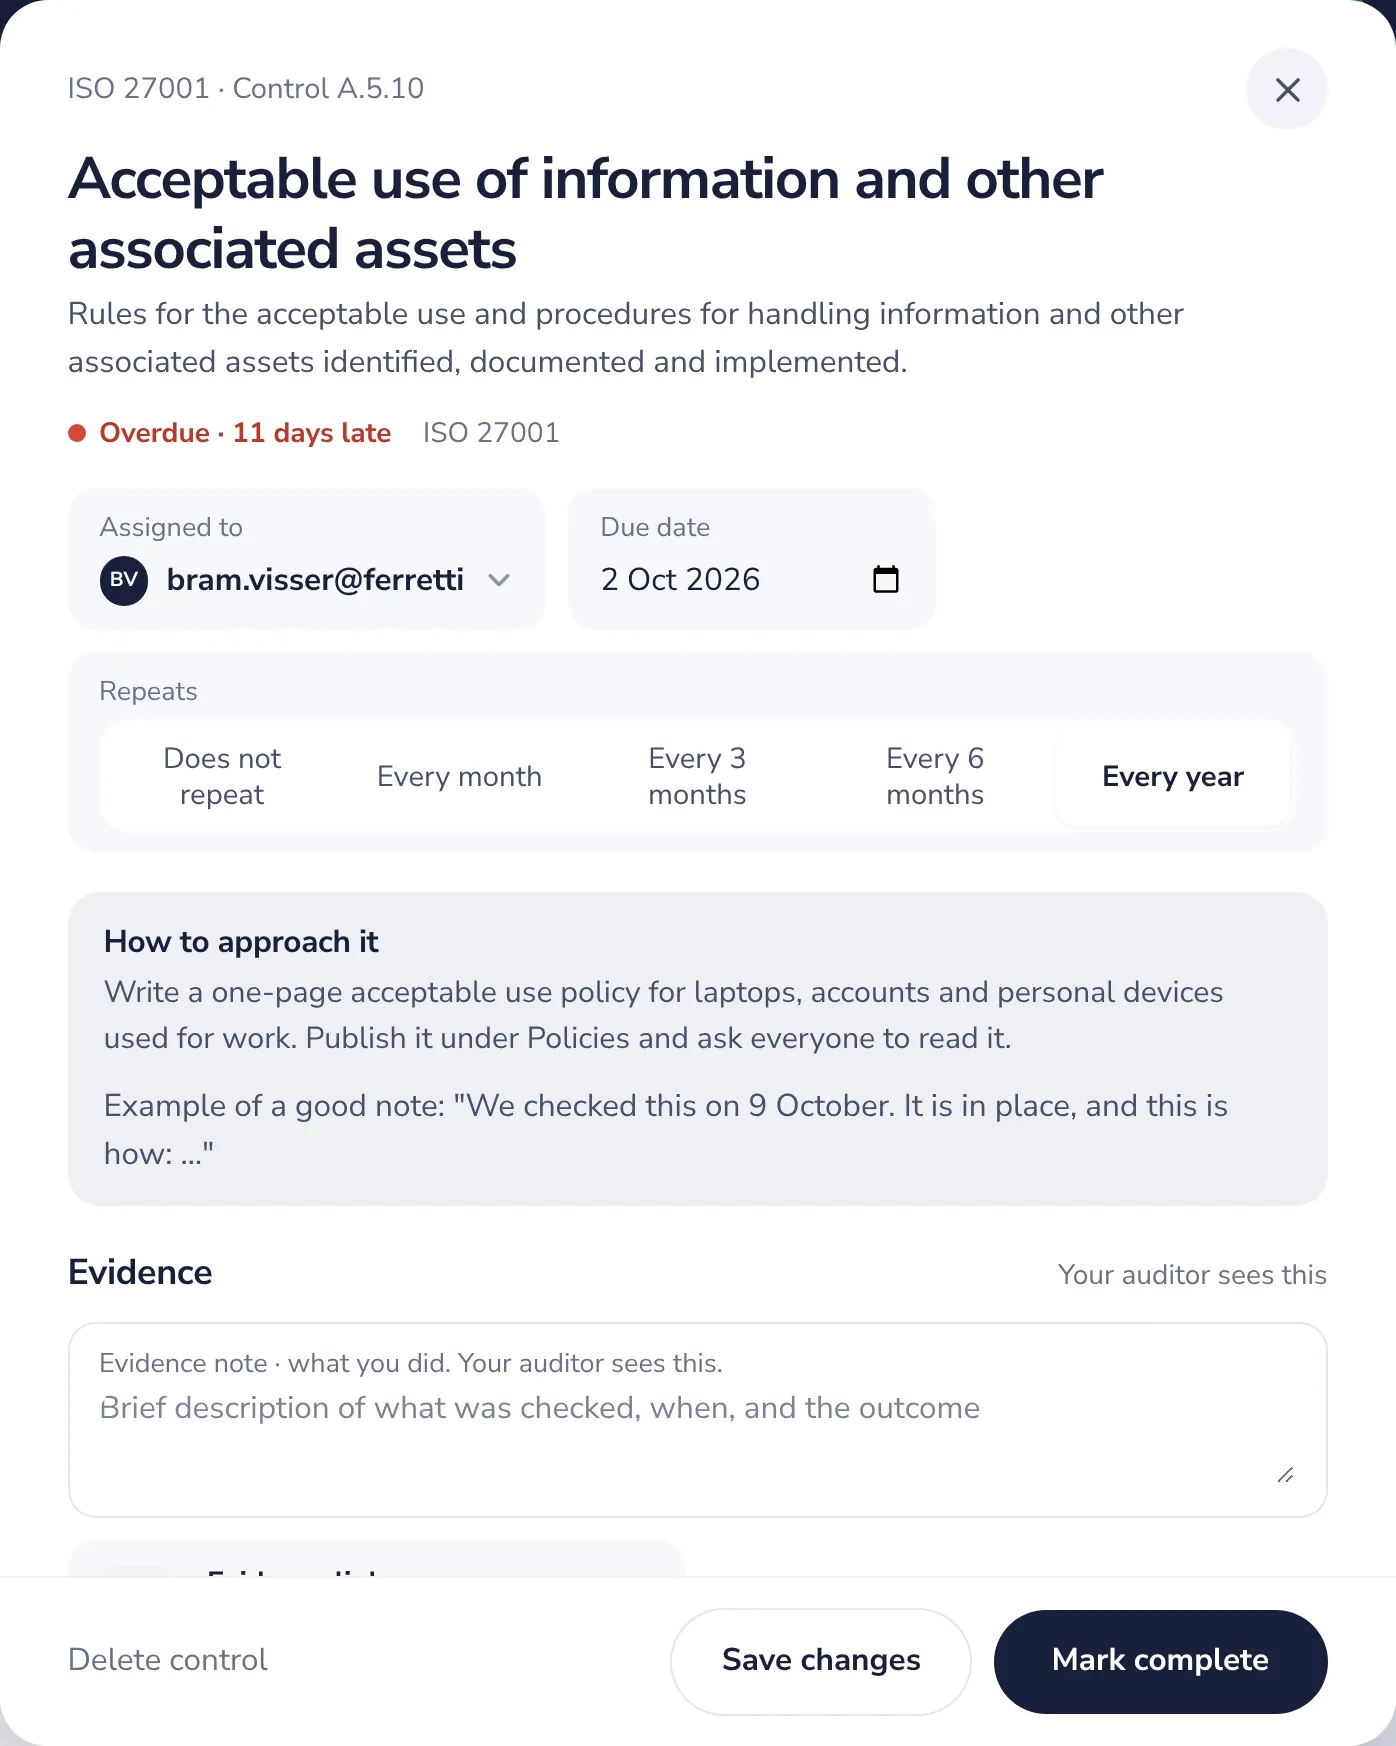
Přiřaďte úkoly
Přiřaďte opatření a nastavte termín. Kdo ho dělá, do kdy a jak často se vrací.
- 3
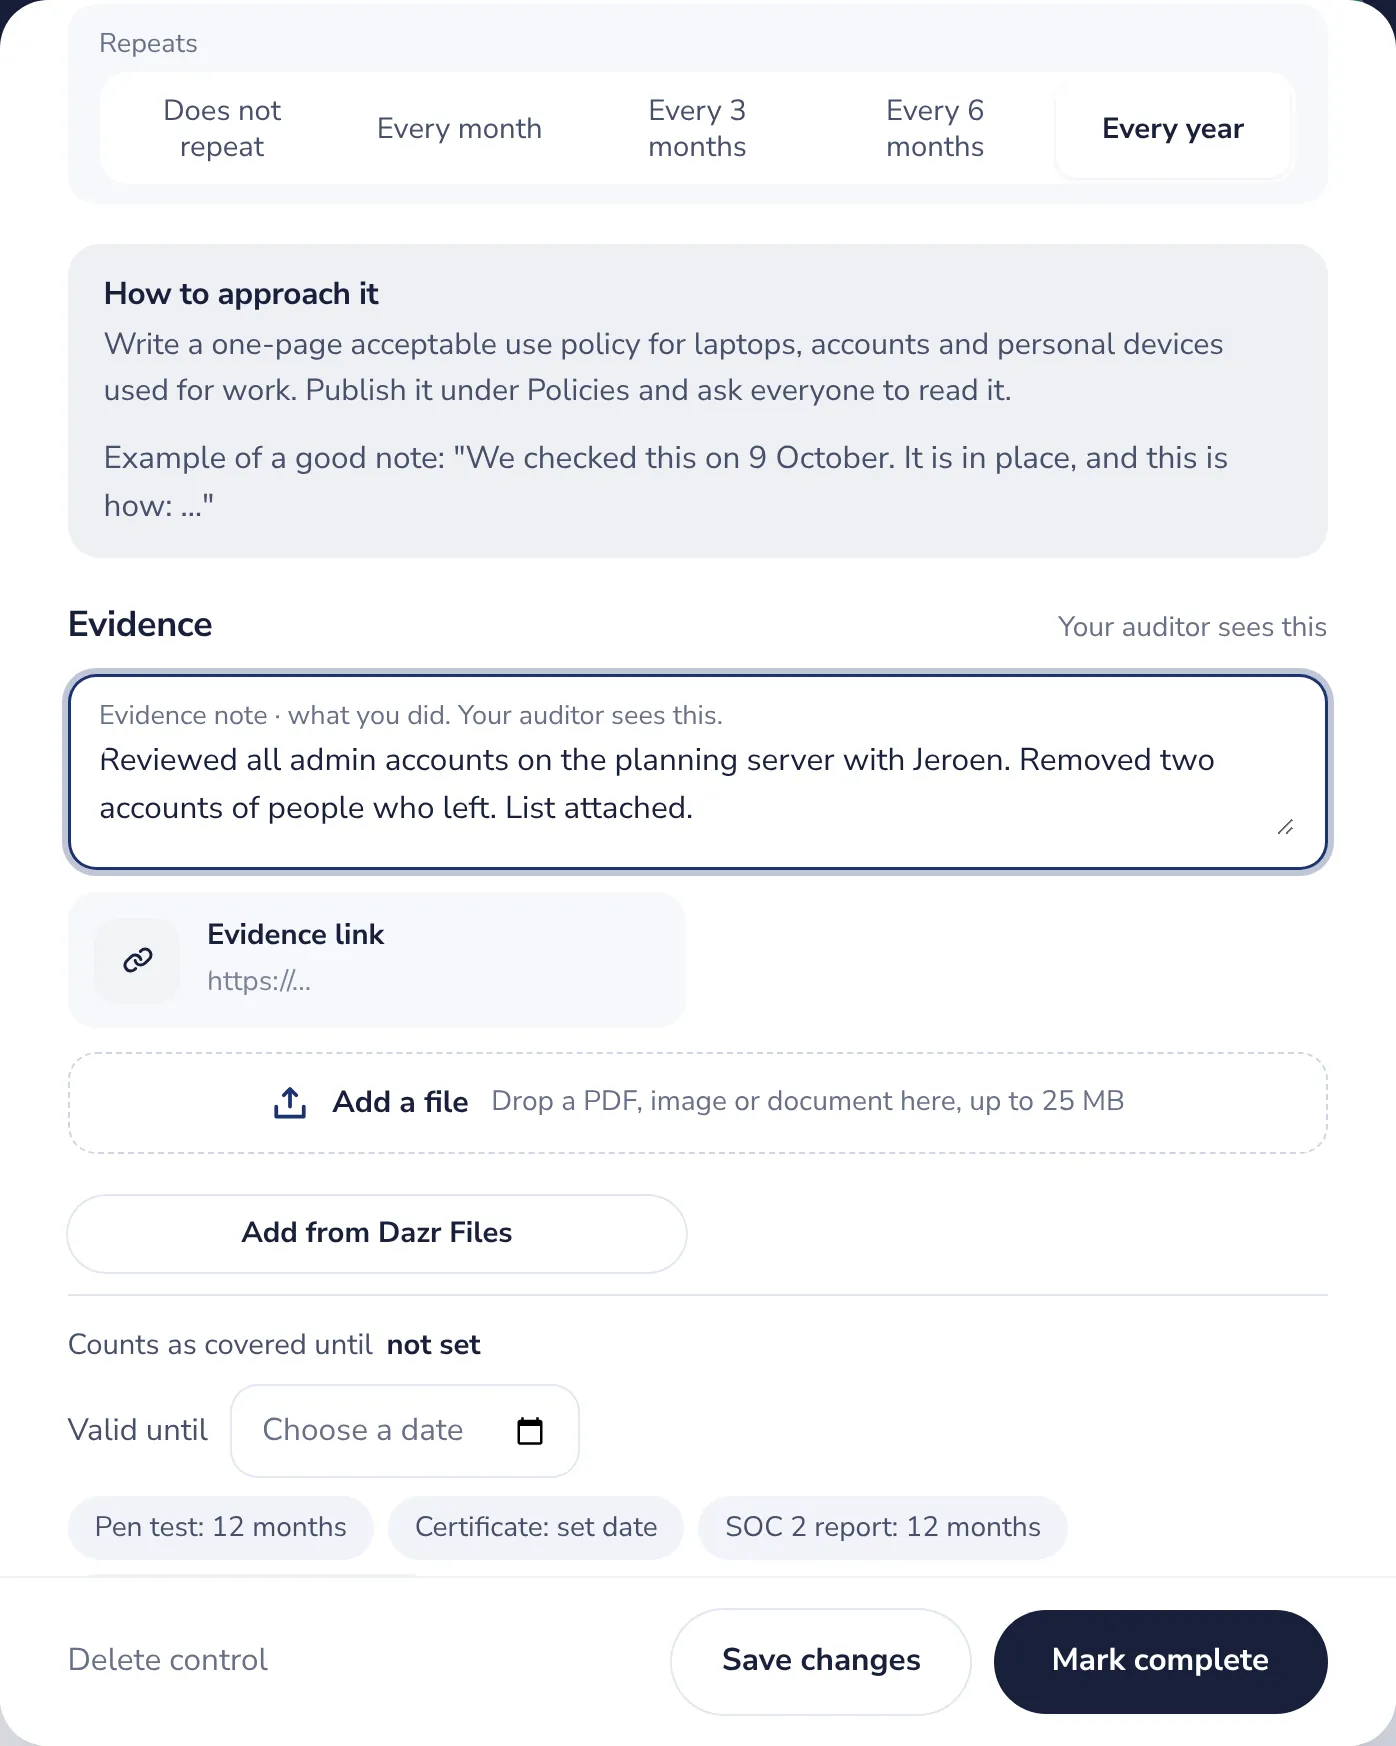
Přidejte důkazy
Dokončete první opatření. Proveďte kontrolu, zapište, co jste udělali, označte jako dokončené.
- 4
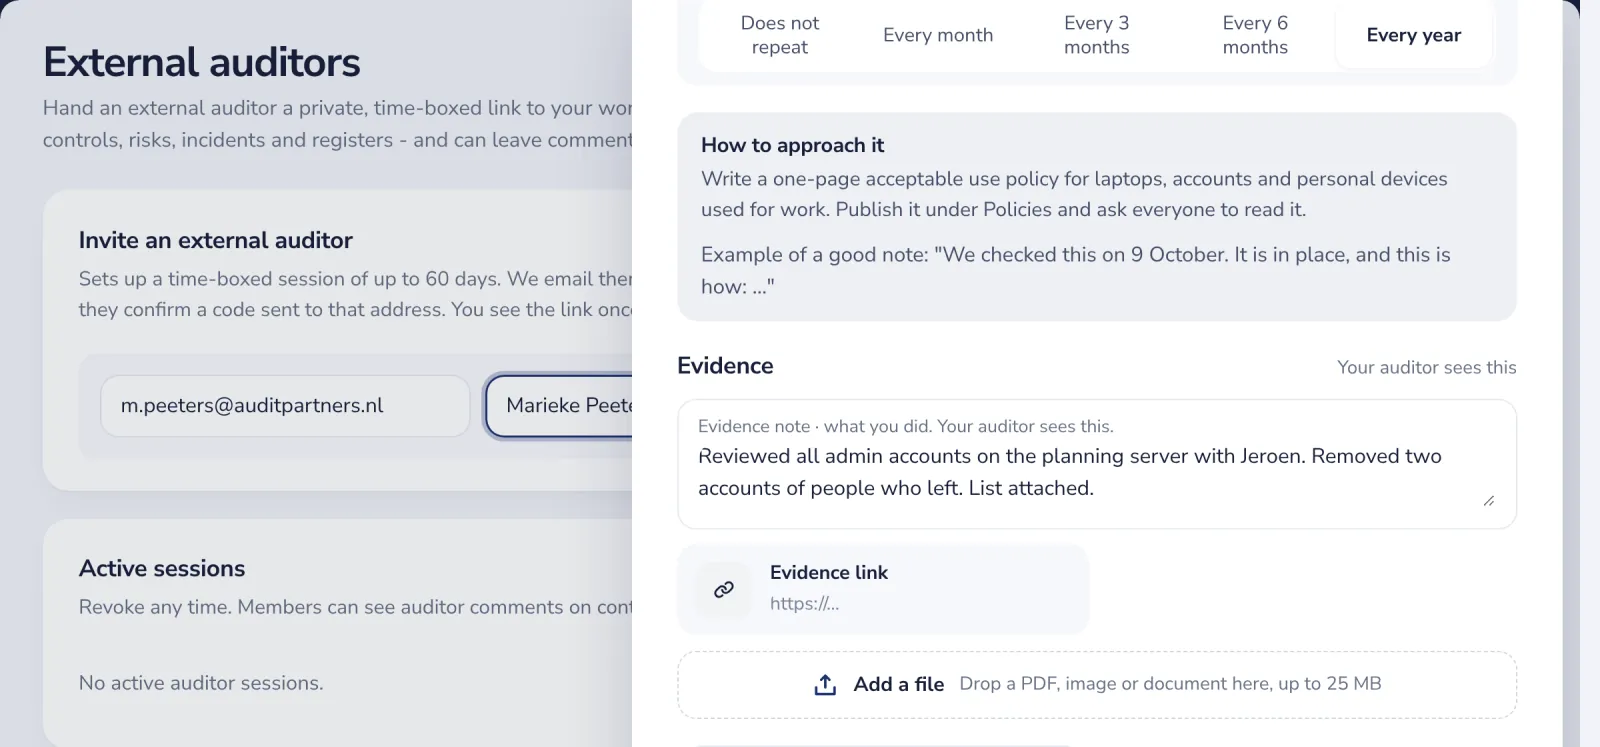
Pozvěte svého auditora
Pozvěte externího auditora. Přístup jen pro čtení na pevnou dobu, který můžete kdykoli ukončit.
Nevíte si rady? Stiskněte ? nahoře v Dazr Compliance: Začínáme, prohlídka Ukázat ke každému kroku a hledání. Nebo nám napište: odpovídají lidé, ne bot.
Pomohlo vám to?
Co chybělo?
Děkujeme.
Počítáme ano a ne u každého článku. Nic o vás neukládáme.