Kom i gang med Dazr Compliance
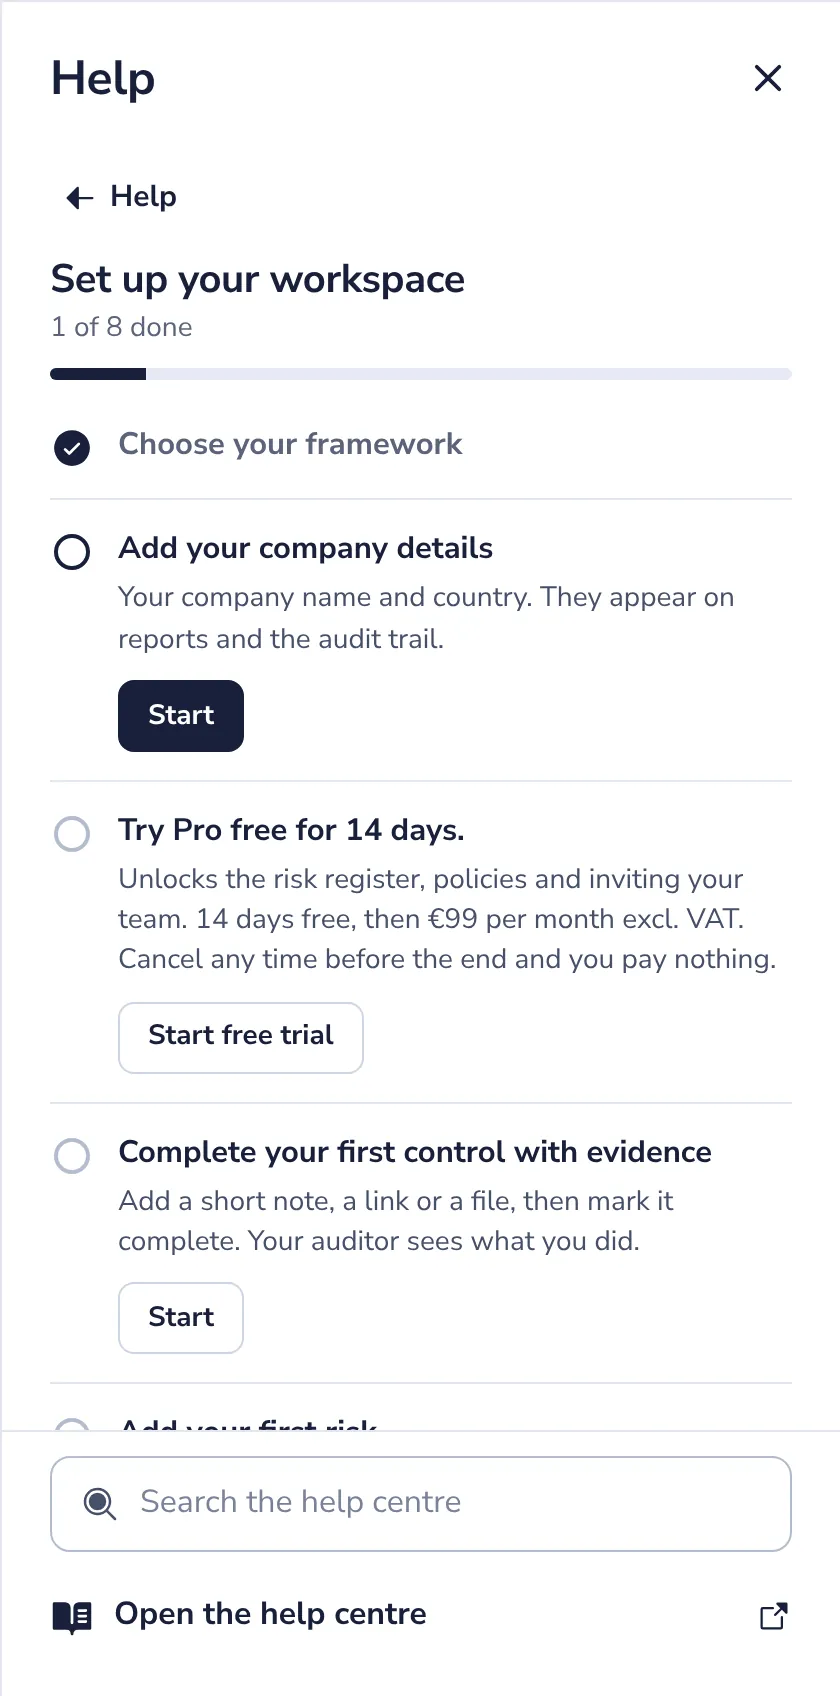
NIS2, ISO 27001 og GDPR, trin for trin. Det er de første ting, du skal gøre. Den samme liste er i Hjælp under Kom i gang og krydser sig selv af.
- 1
Vælg et rammeværk
Vælg dit rammeværk. ISO 27001, GDPR eller NIS2: vælg et og få din liste med kontroller.
- 2
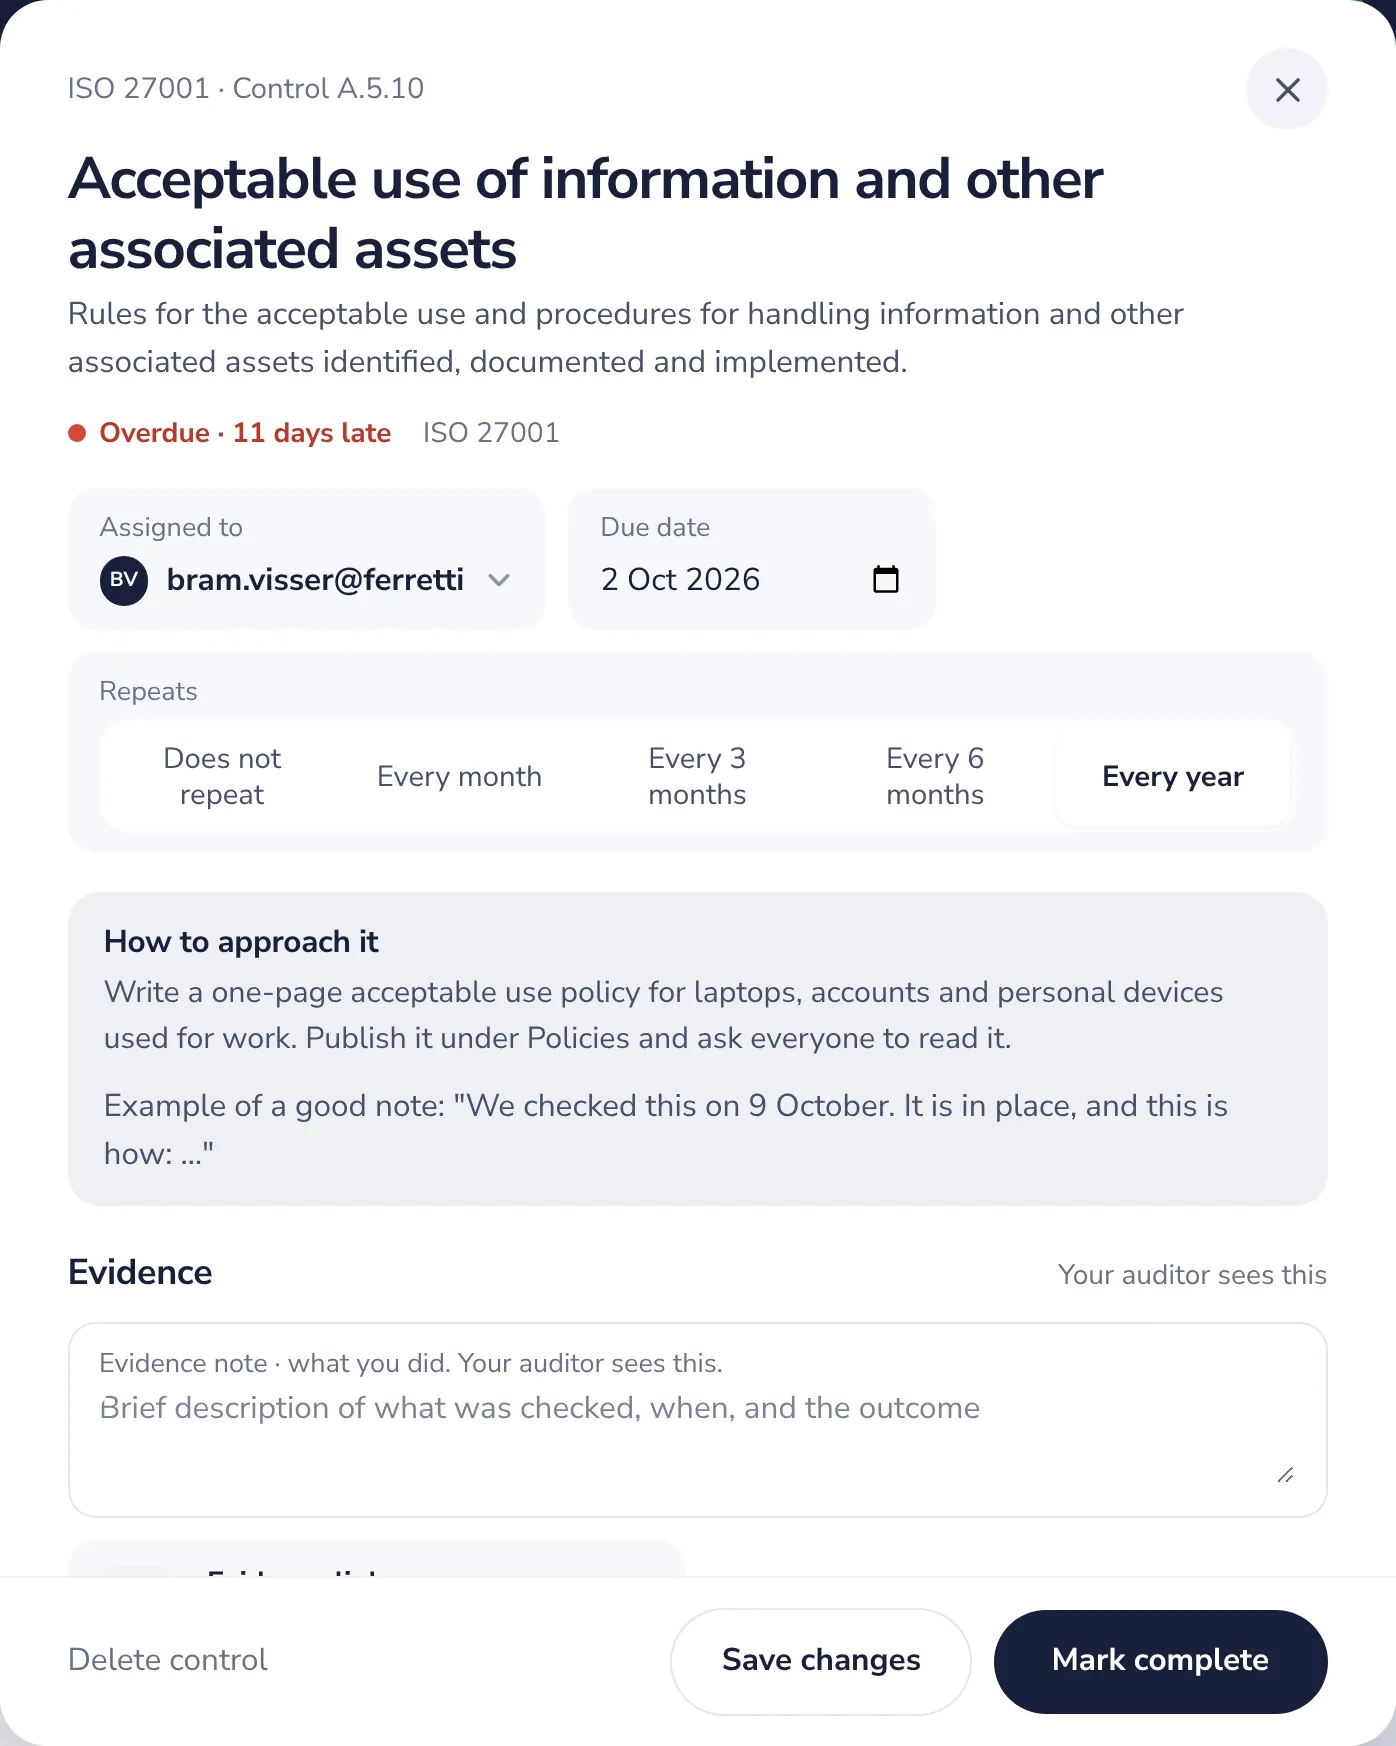
Tildel opgaver
Tildel en kontrol, og sæt en frist. Hvem der gør det, hvornår og hvor tit den kommer igen.
- 3
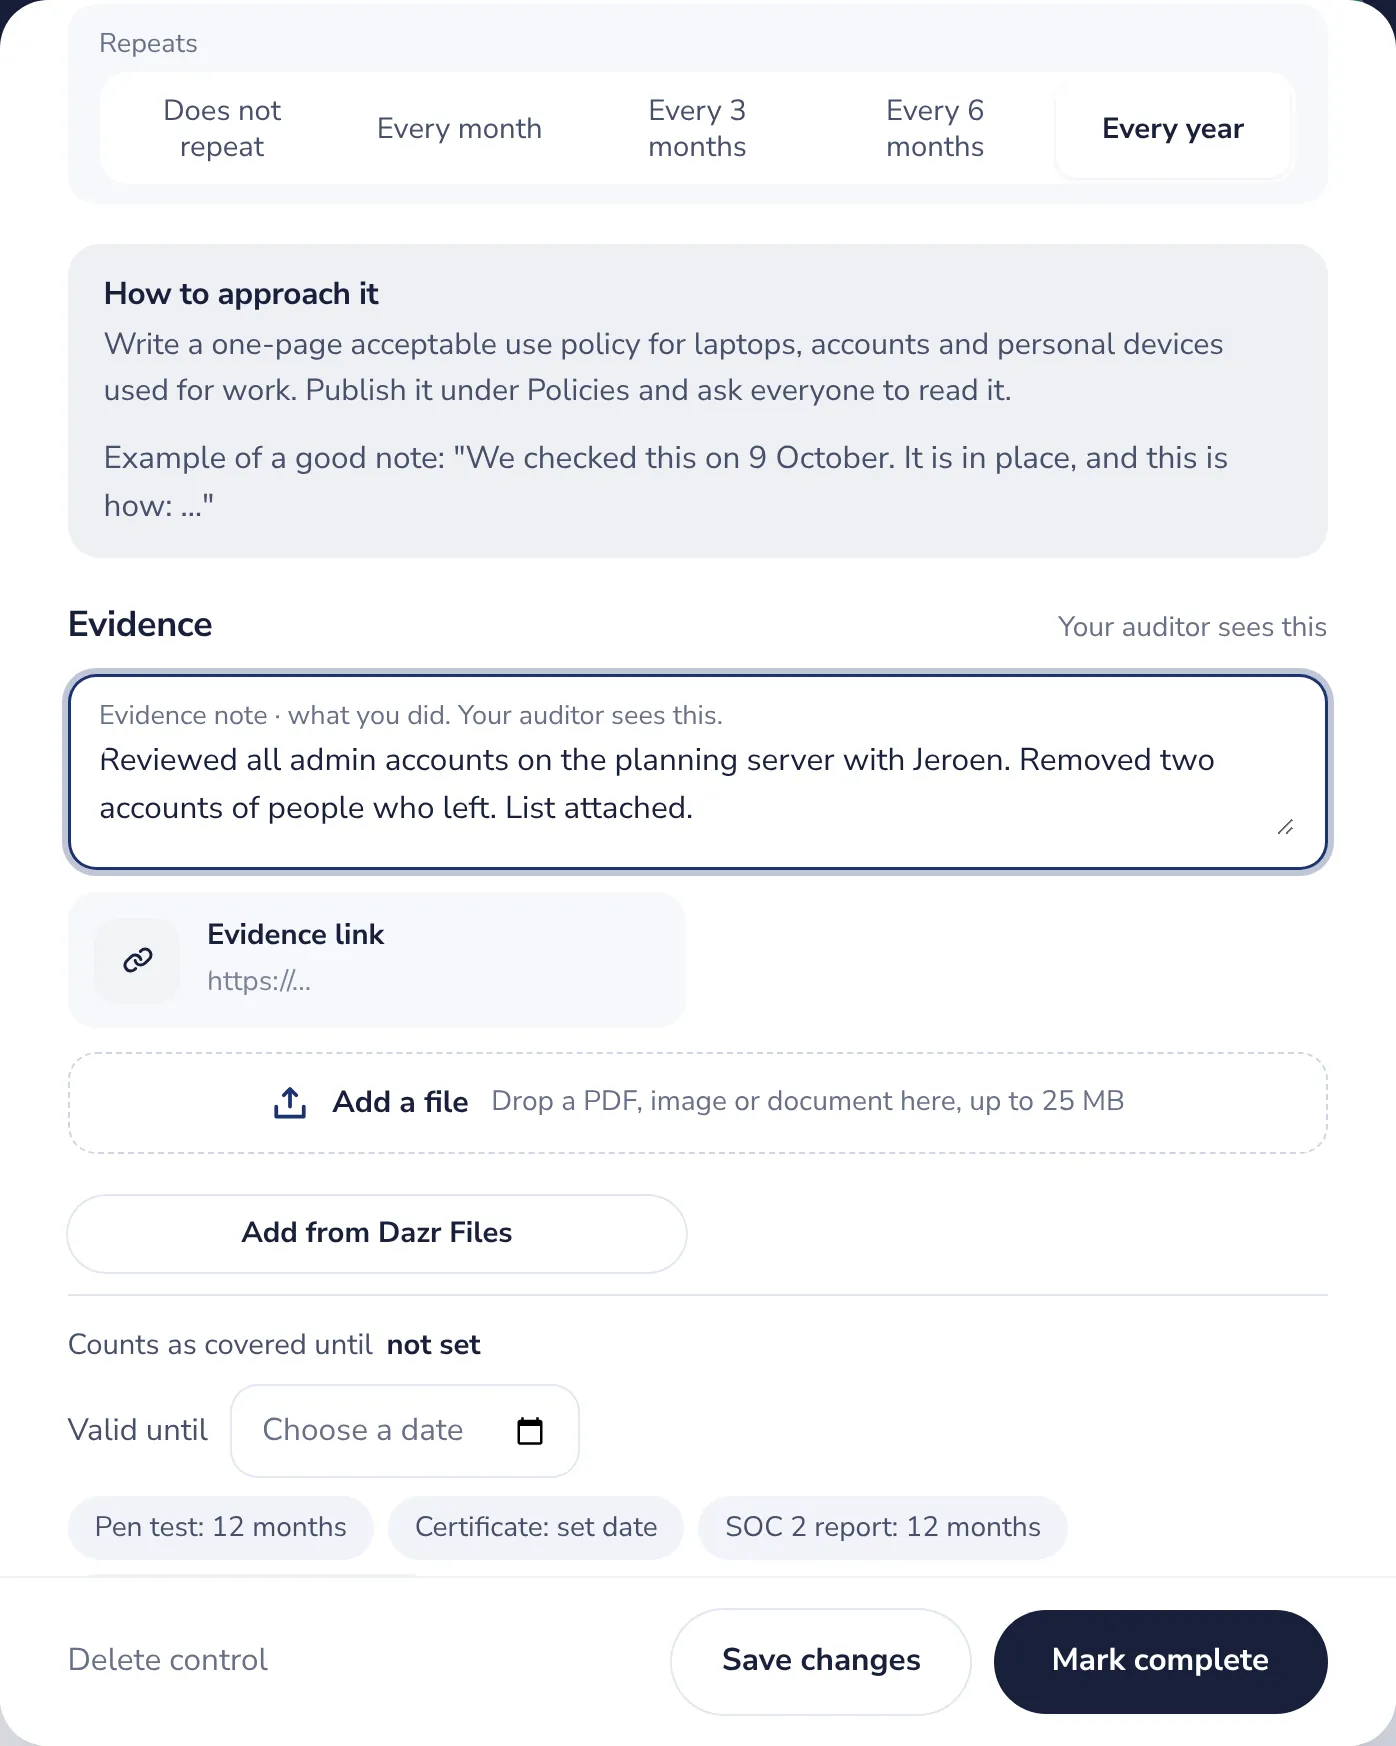
Tilføj dokumentation
Fuldfør din første kontrol. Lav tjekket, skriv ned, hvad du gjorde, markér den som fuldført.
- 4
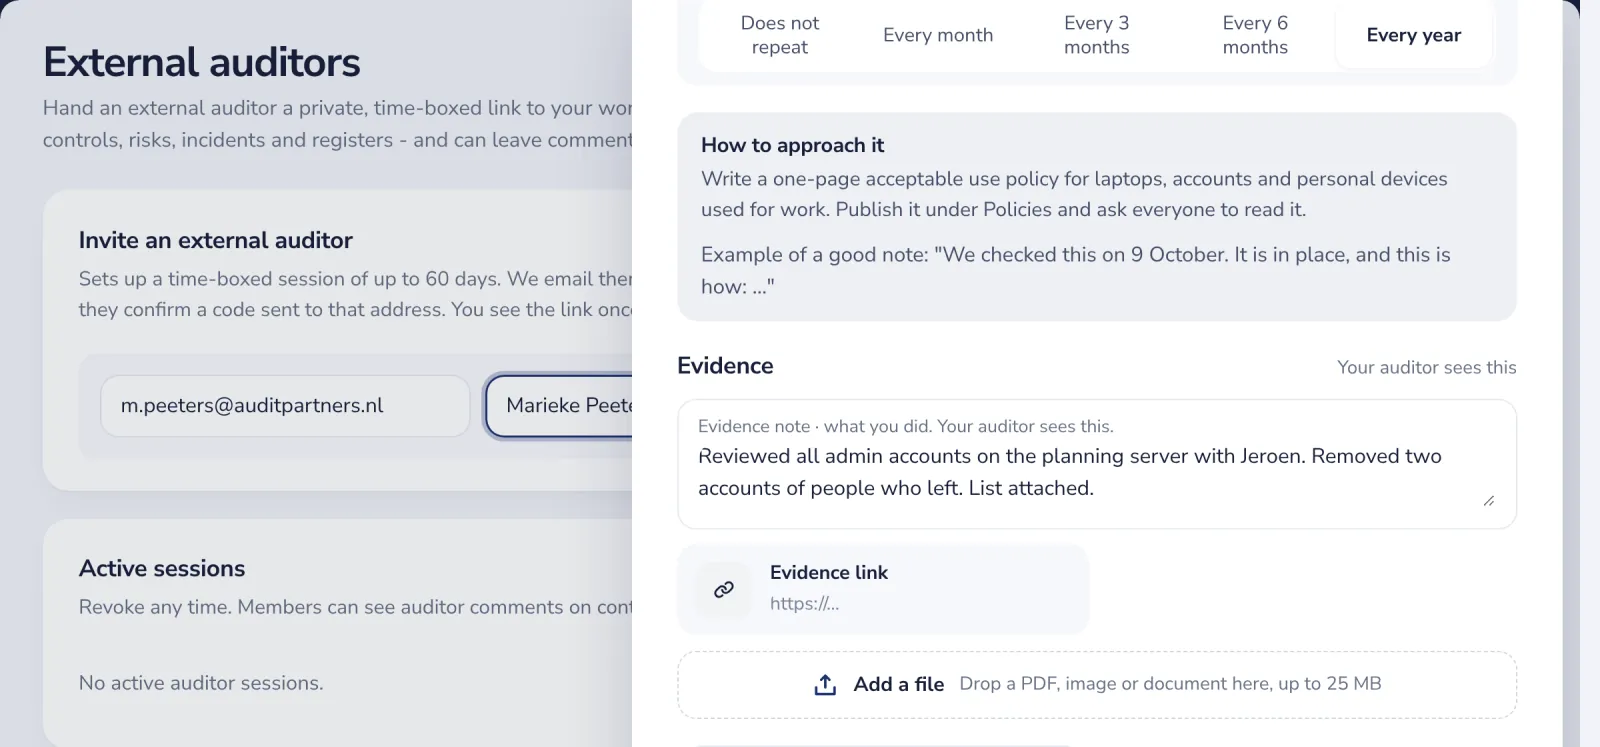
Inviter din revisor
Invitér en ekstern revisor. Læseadgang i en fast periode, som du kan stoppe når som helst.
Sidder du fast? Tryk på ? øverst i Dazr Compliance: Kom i gang, en Vis mig-rundvisning til hvert trin og søgning. Eller skriv til os: mennesker svarer, ikke en bot.
Var det til hjælp?
Hvad manglede?
Tak.
Vi tæller ja og nej pr. artikel. Intet om dig bliver gemt.