Kom i gang med Dazr Compliance
NIS2, ISO 27001 og GDPR, steg for steg. Dette er det første du gjør. Den samme listen er i Hjelp under Kom i gang og krysser seg selv av.
- 1
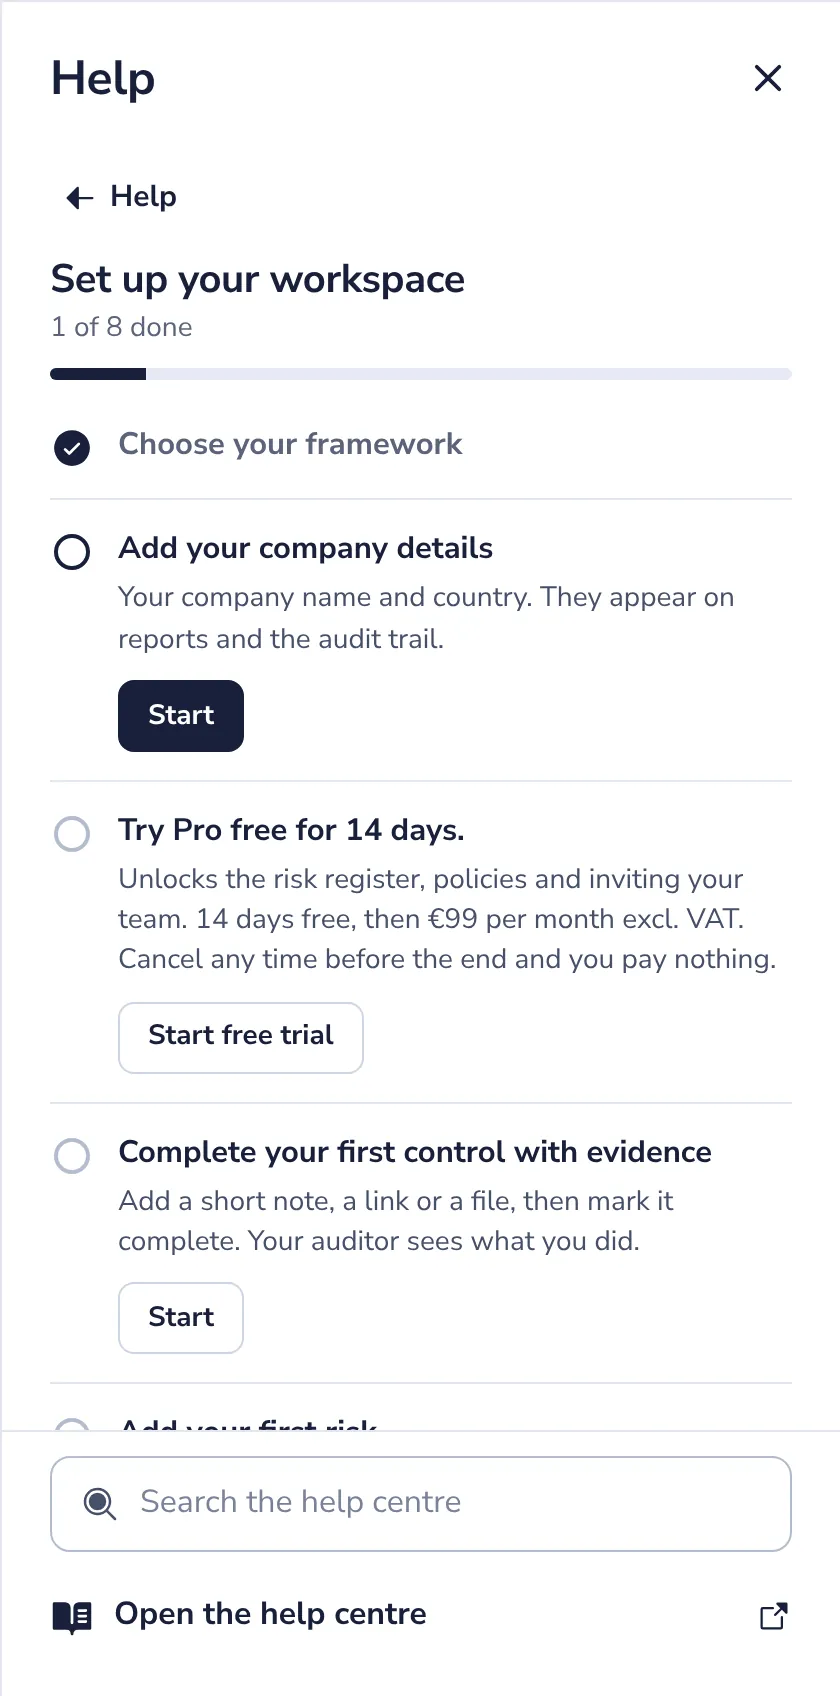
Velg et rammeverk
Velg rammeverket ditt. ISO 27001, GDPR eller NIS2: velg ett og få listen med kontroller.
- 2
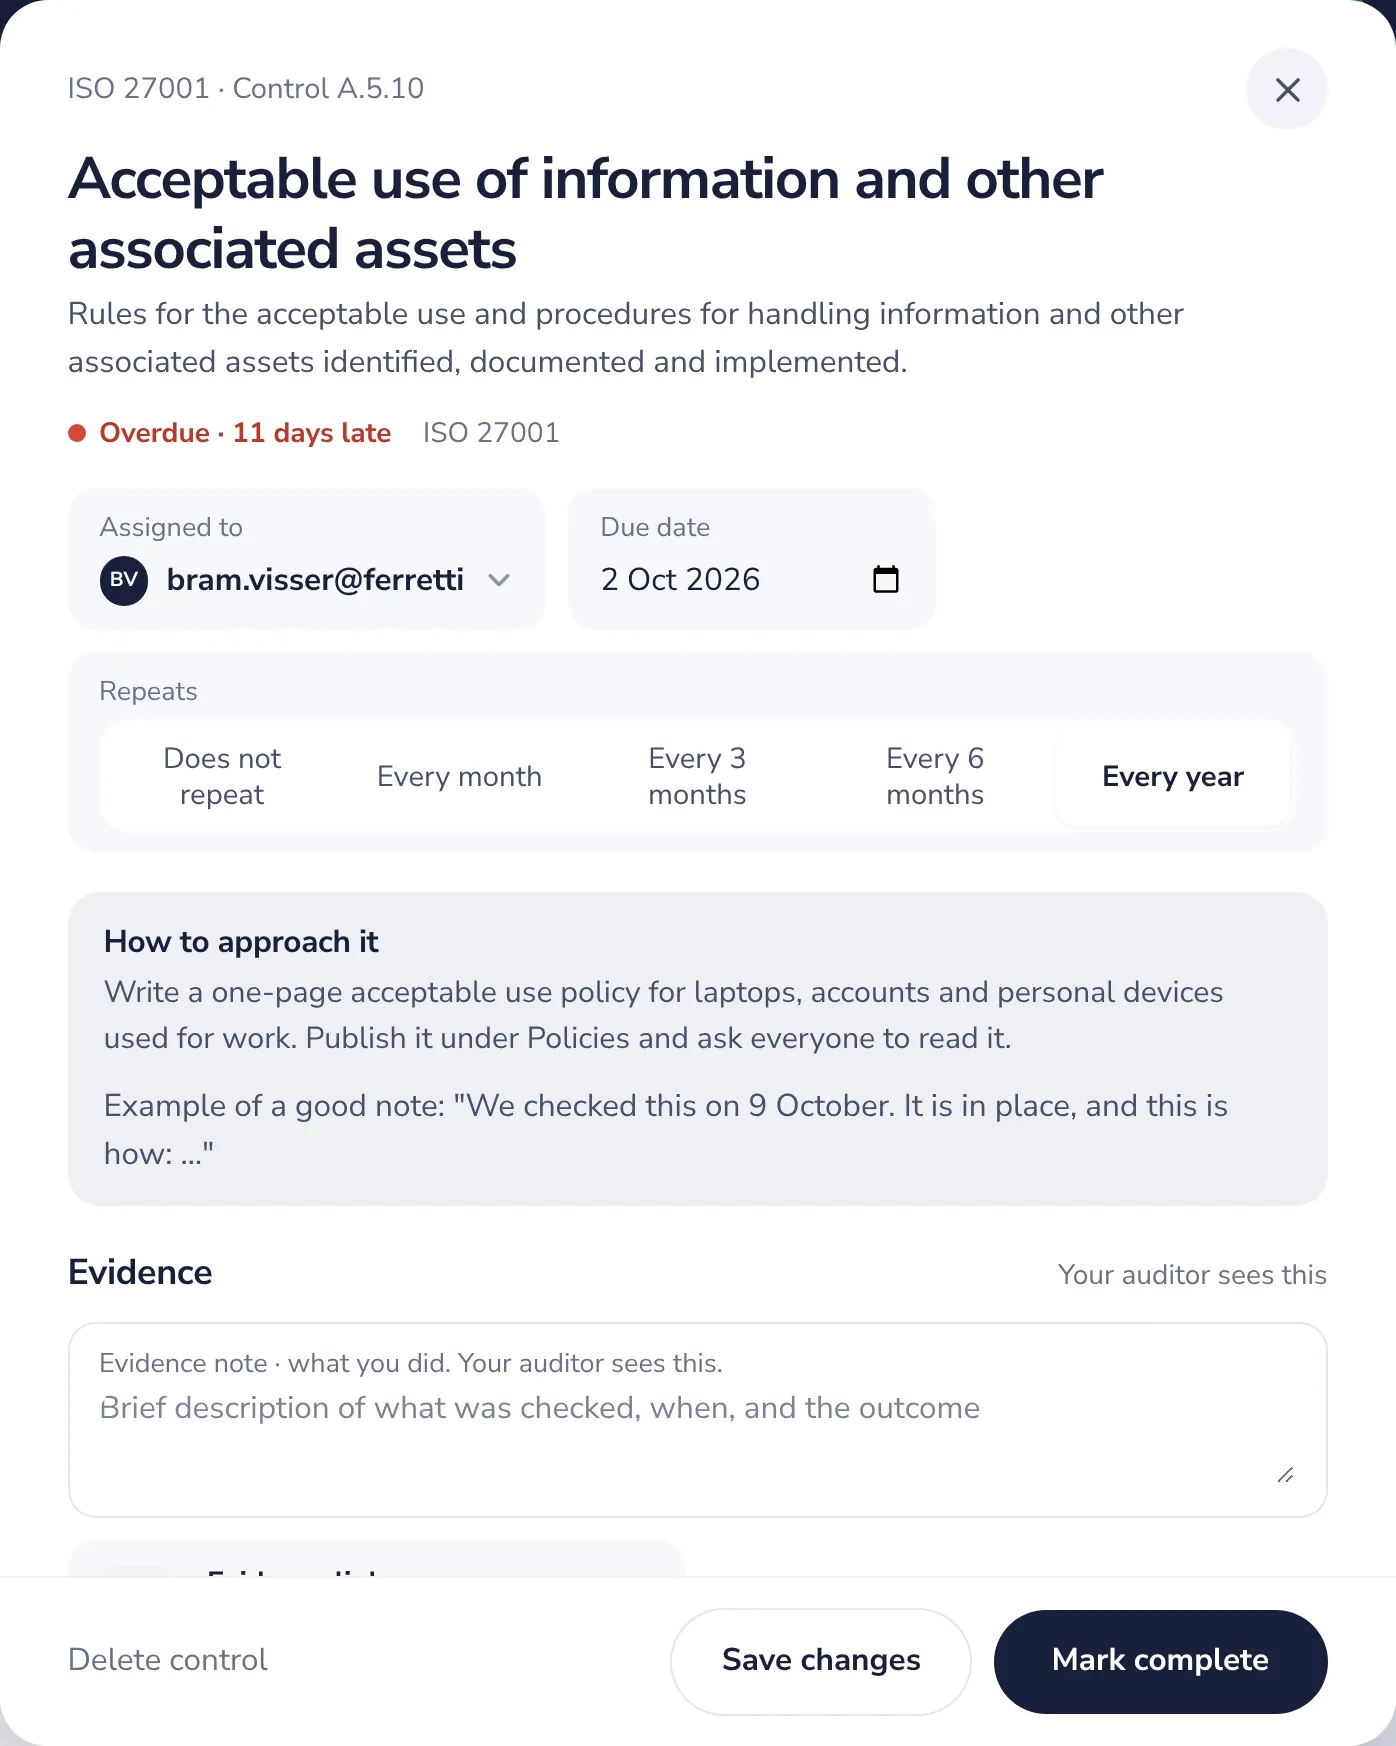
Tildel oppgaver
Tildel en kontroll og sett en frist. Hvem som gjør den, når og hvor ofte den kommer igjen.
- 3
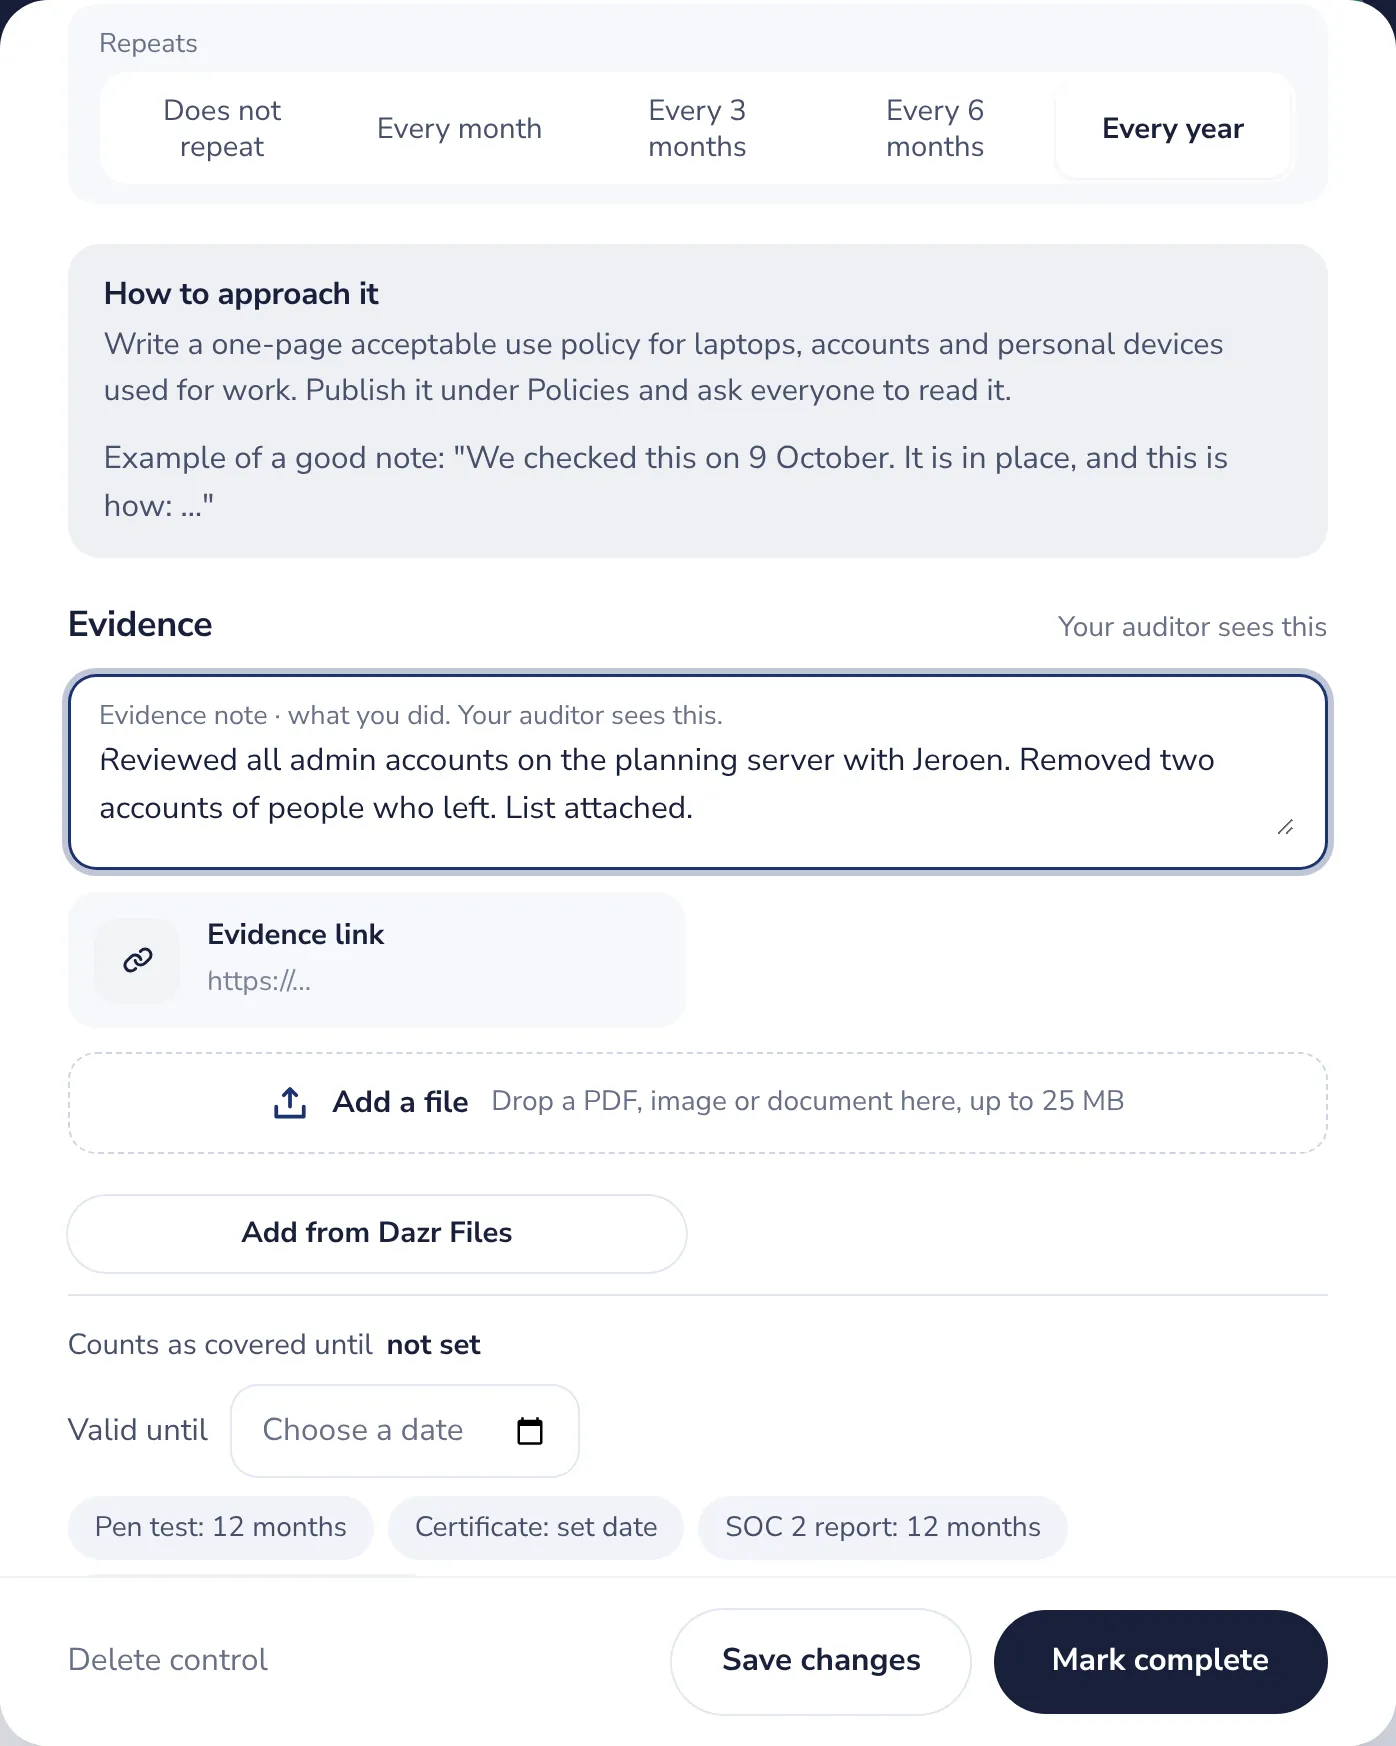
Legg til dokumentasjon
Fullfør den første kontrollen. Gjør sjekken, skriv ned hva du gjorde, merk den som fullført.
- 4
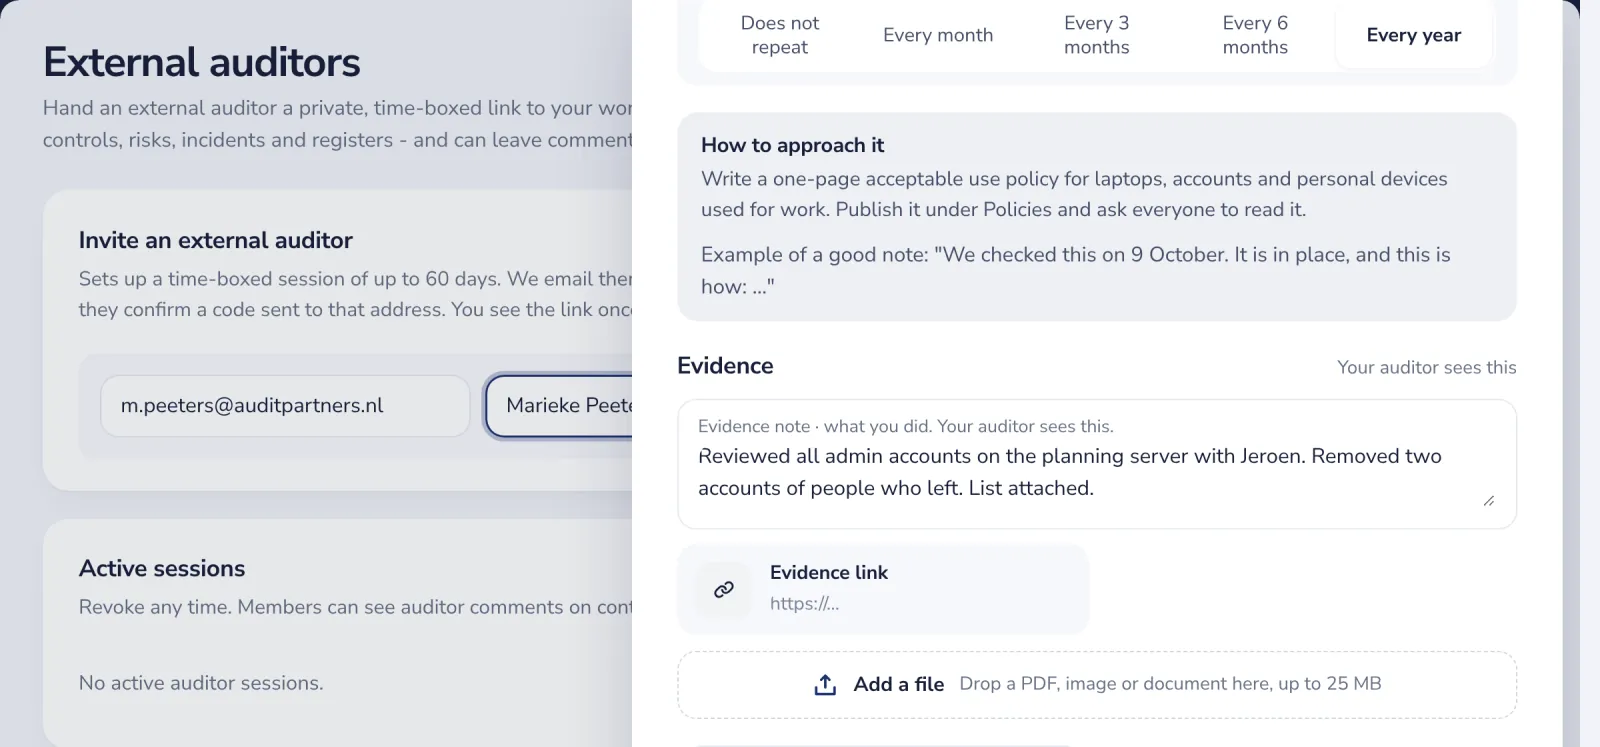
Inviter revisoren din
Inviter en ekstern revisor. Lesetilgang i en fast periode, som du kan avslutte når som helst.
Står du fast? Trykk på ? øverst i Dazr Compliance: Kom i gang, en Vis meg-omvisning for hvert steg og søk. Eller skriv til oss: mennesker svarer, ikke en bot.
Var dette nyttig?
Hva manglet?
Takk.
Vi teller ja og nei per artikkel. Ingenting om deg blir lagret.