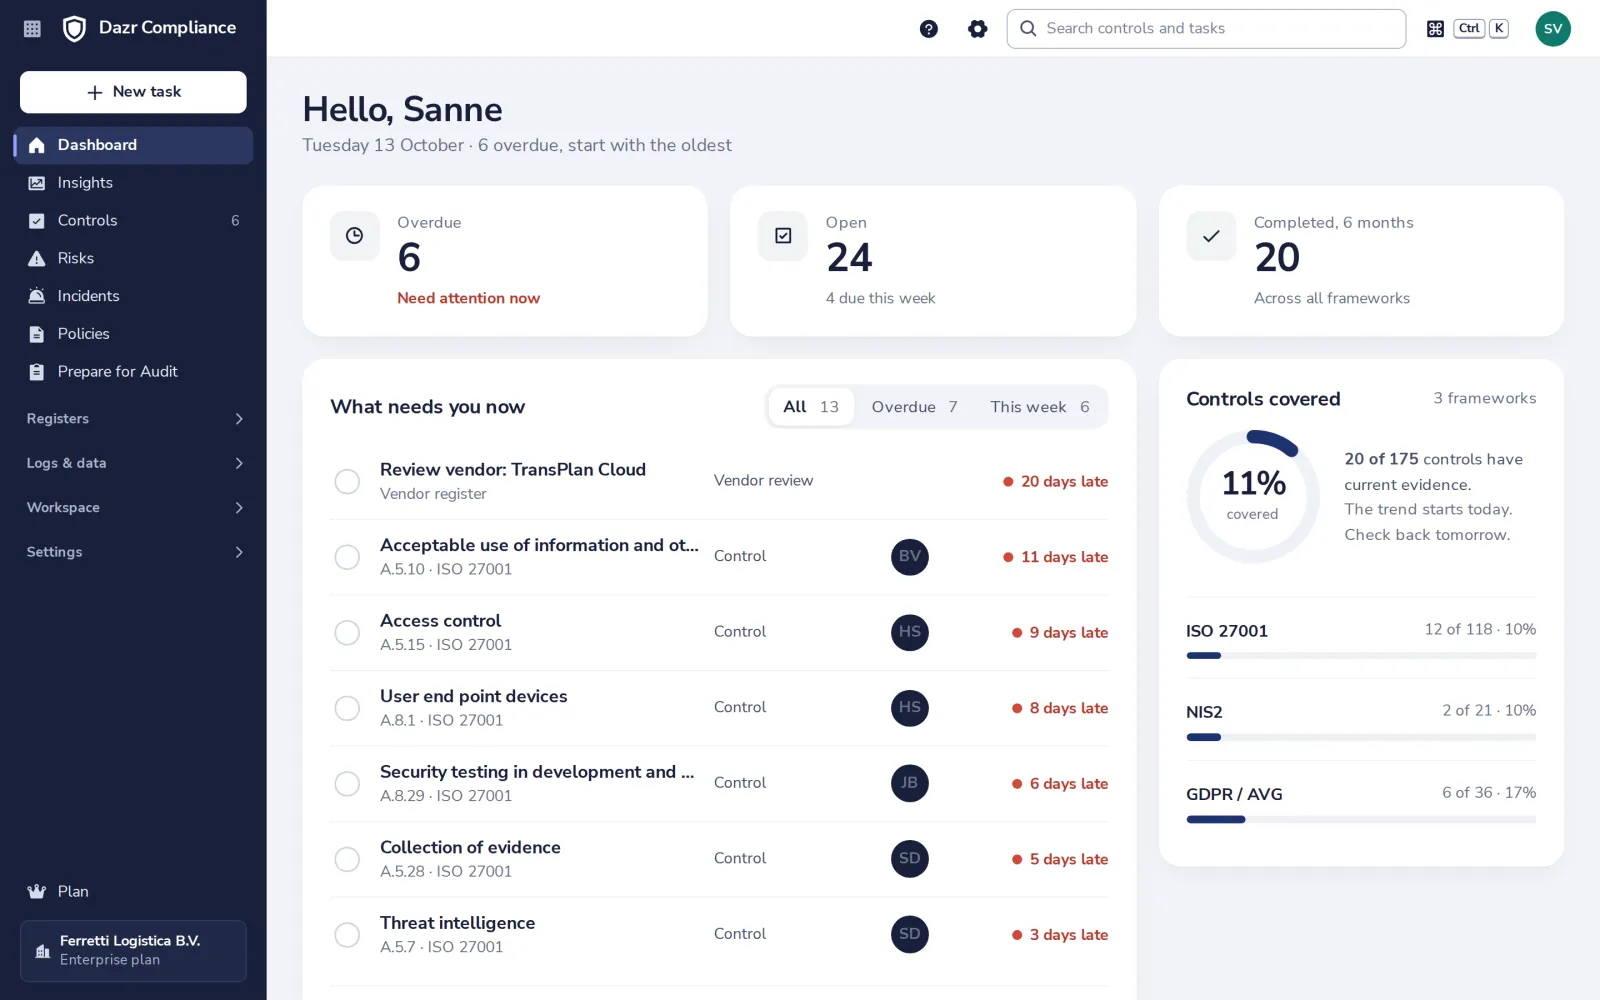
Votre première semaine
39 tâches, dans l’ordre où la plupart des gens en ont besoin.
Choisissez votre référentielISO 27001, RGPD ou NIS2 : choisissez-en un et obtenez votre liste de contrôles.Ajoutez les informations de votre entrepriseLe nom et le pays de votre entreprise, sur chaque rapport.Voyez ce qui vous attendLe tableau de bord montre les prochaines choses à faire.Terminez votre première mesureFaites la vérification, notez ce que vous avez fait, marquez-la comme terminée.Invitez un collègueConfiez les mesures à la personne qui fait le travail.Commencez l’essai gratuit14 jours de Pro, sans carte, sans renouvellement.Simulez un incidentVoyez l’horloge de notification, puis supprimez-le.Ajoutez votre premier risqueCe qui peut mal tourner, sa probabilité et ce que vous faites.Lisez la carte de chaleur des risquesVoyez d’un coup d’œil les risques qui comptent le plus.Liez des mesures à un risqueMontrez quels contrôles réduisent un risque.Rédigez votre première politique à partir d’un modèlePartez d’un modèle déjà rempli avec votre entreprise, puis approuvez et publiez.Faites lire une politique à votre équipeChacun confirme l’avoir lue. Vous voyez qui l’a fait.Consignez un incidentNotez ce qui s’est passé, dès que vous le savez.Mettez à jour un incidentMaîtrisé, résolu, clos : tenez la chronologie à jour.Mettez en place le portail de signalementUn lien que chacun dans votre entreprise peut utiliser pour signaler un incident.Assignez une mesure et fixez son échéanceQui la réalise, pour quand et à quelle fréquence elle revient.Trouvez vos mesuresFiltrez par les vôtres, en retard ou terminées, ou cherchez.Ajoutez votre propre tâcheUn point à suivre qui ne figure dans aucun référentiel.Assignez de nombreuses mesures d’un coupConfiez toutes les mesures ouvertes d’un référentiel à une personne.Activez un autre référentielLe RGPD à côté d’ISO 27001, ou tout autre référentiel.Préparez votre auditLes questions d’un auditeur, avec un score de préparation.Remplissez la Déclaration d’applicabilitéPour chaque mesure ISO 27001 : s’applique-t-elle, et pourquoi.Invitez un auditeur externeUn accès en lecture seule pour une durée fixe, que vous pouvez arrêter à tout moment.Ajoutez un fournisseurChaque entreprise qui traite vos données, dans une seule liste.Listez vos actifsServeurs, ordinateurs, applications : ce qui compte, avec un responsable.Tenez le registre de vos traitementsQuelles données personnelles vous utilisez, pourquoi et combien de temps.Réalisez une AIPDUne analyse pour les traitements qui peuvent beaucoup affecter les personnes.Cartographiez vos processus métierLes processus dont vous dépendez, et ce qui les protège.Recensez vos systèmes d’IAL’IA que vous utilisez ou proposez, avec une courte vérification au regard du règlement européen sur l’IA.Importez depuis Excel ou CSVUne liste existante de fournisseurs ou d’actifs, en une fois.Exportez vers Excel ou CSVVos registres dans un tableur, pour une revue ou pour votre auditeur.Consultez le journal d’activitéQui a fait quoi, et quand.Publiez votre page de confianceRépondez une fois aux questions de sécurité de vos clients, partagez un seul lien.Choisissez vos rappels par e-mailSoyez informé des nouvelles mesures, échéances et incidents.Connectez vos propres outilsUne clé d’API en lecture seule et des webhooks pour vos systèmes.Changer la langue de Dazr ComplianceTout le portail dans votre langue.Lisez vos analysesTendances, travail en retard et risques de tout votre programme.Choisir une offre pour votre espace de travailFree, Basic, Pro ou Enterprise, au mois ou à l’année.Liez votre organisationReliez l’espace de travail à votre entreprise dans Dazr Identity.
Toujours bloqué ? Demandez-nous.
Des personnes, pas un robot. Nous répondons sous un jour ouvré.