Bien démarrer avec Dazr Compliance
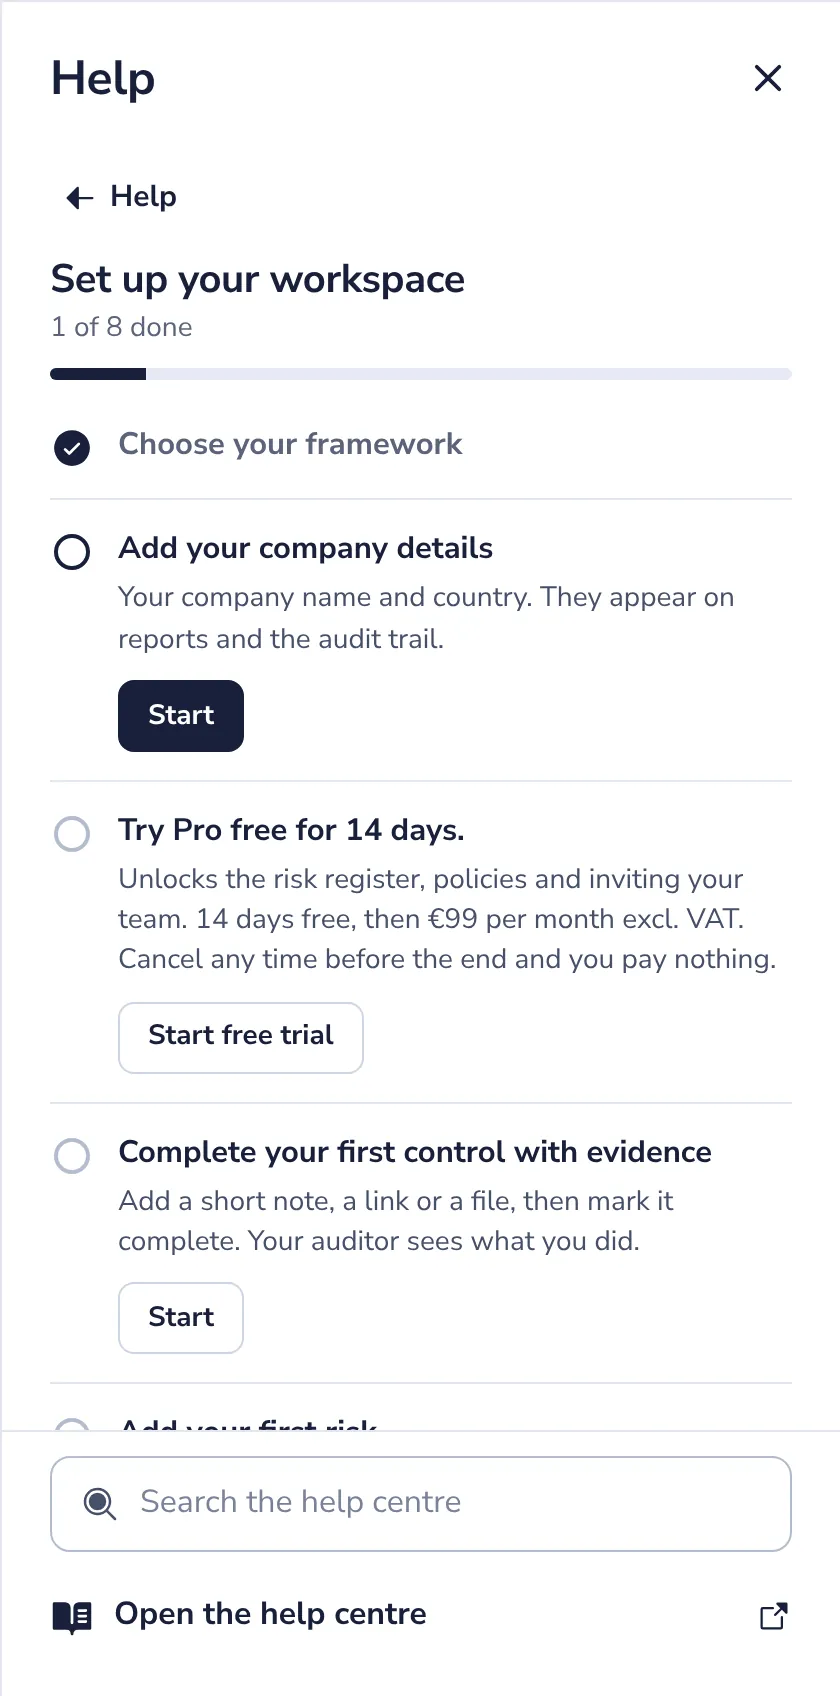
NIS2, ISO 27001 et RGPD, étape par étape. Voici les premières choses à faire. La même liste se trouve dans l’Aide, sous Bien démarrer, et se coche toute seule.
- 1
Choisissez un référentiel
Choisissez votre référentiel. ISO 27001, RGPD ou NIS2 : choisissez-en un et obtenez votre liste de contrôles.
- 2
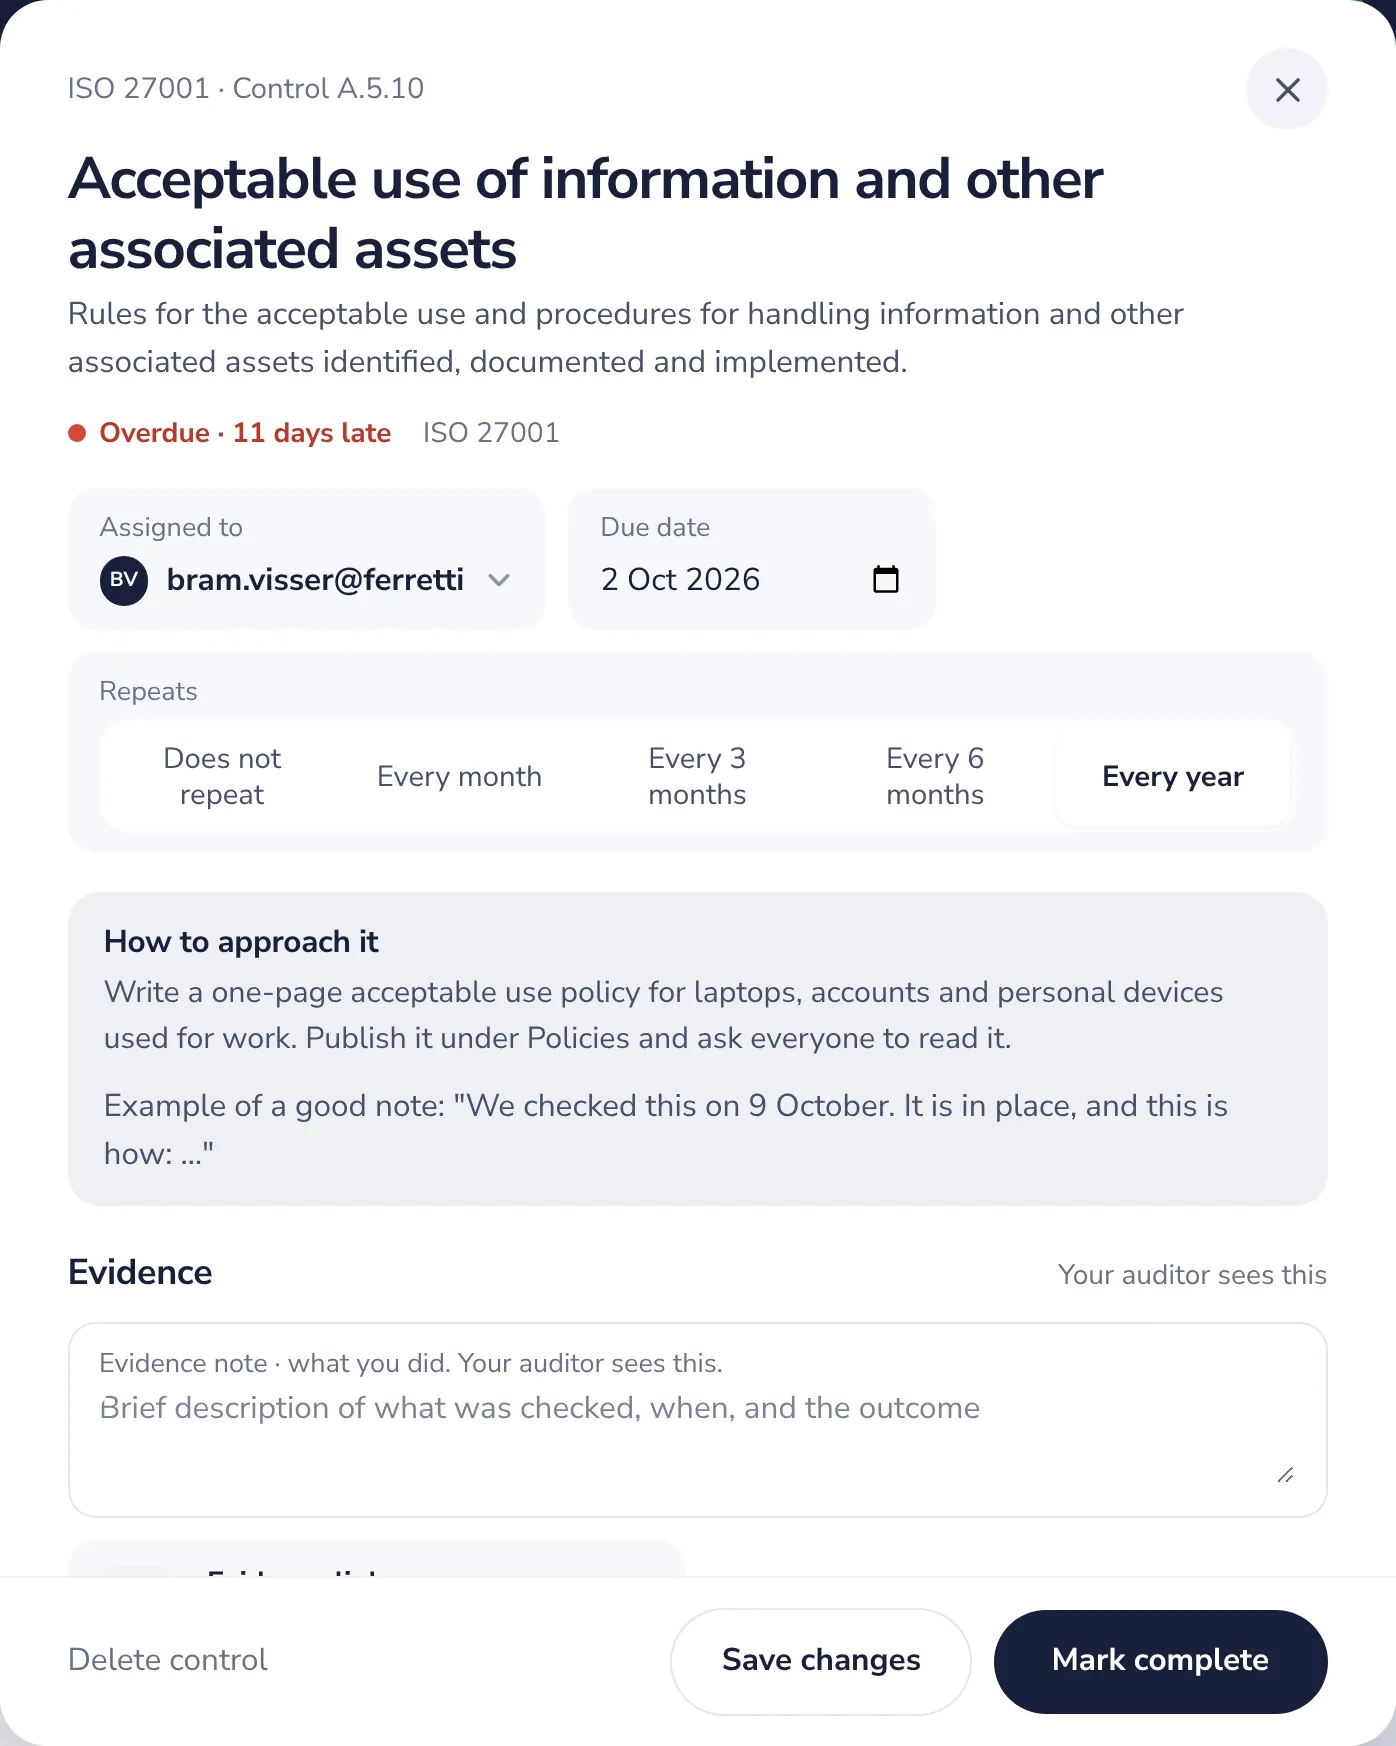
Attribuez des tâches
Assignez une mesure et fixez son échéance. Qui la réalise, pour quand et à quelle fréquence elle revient.
- 3
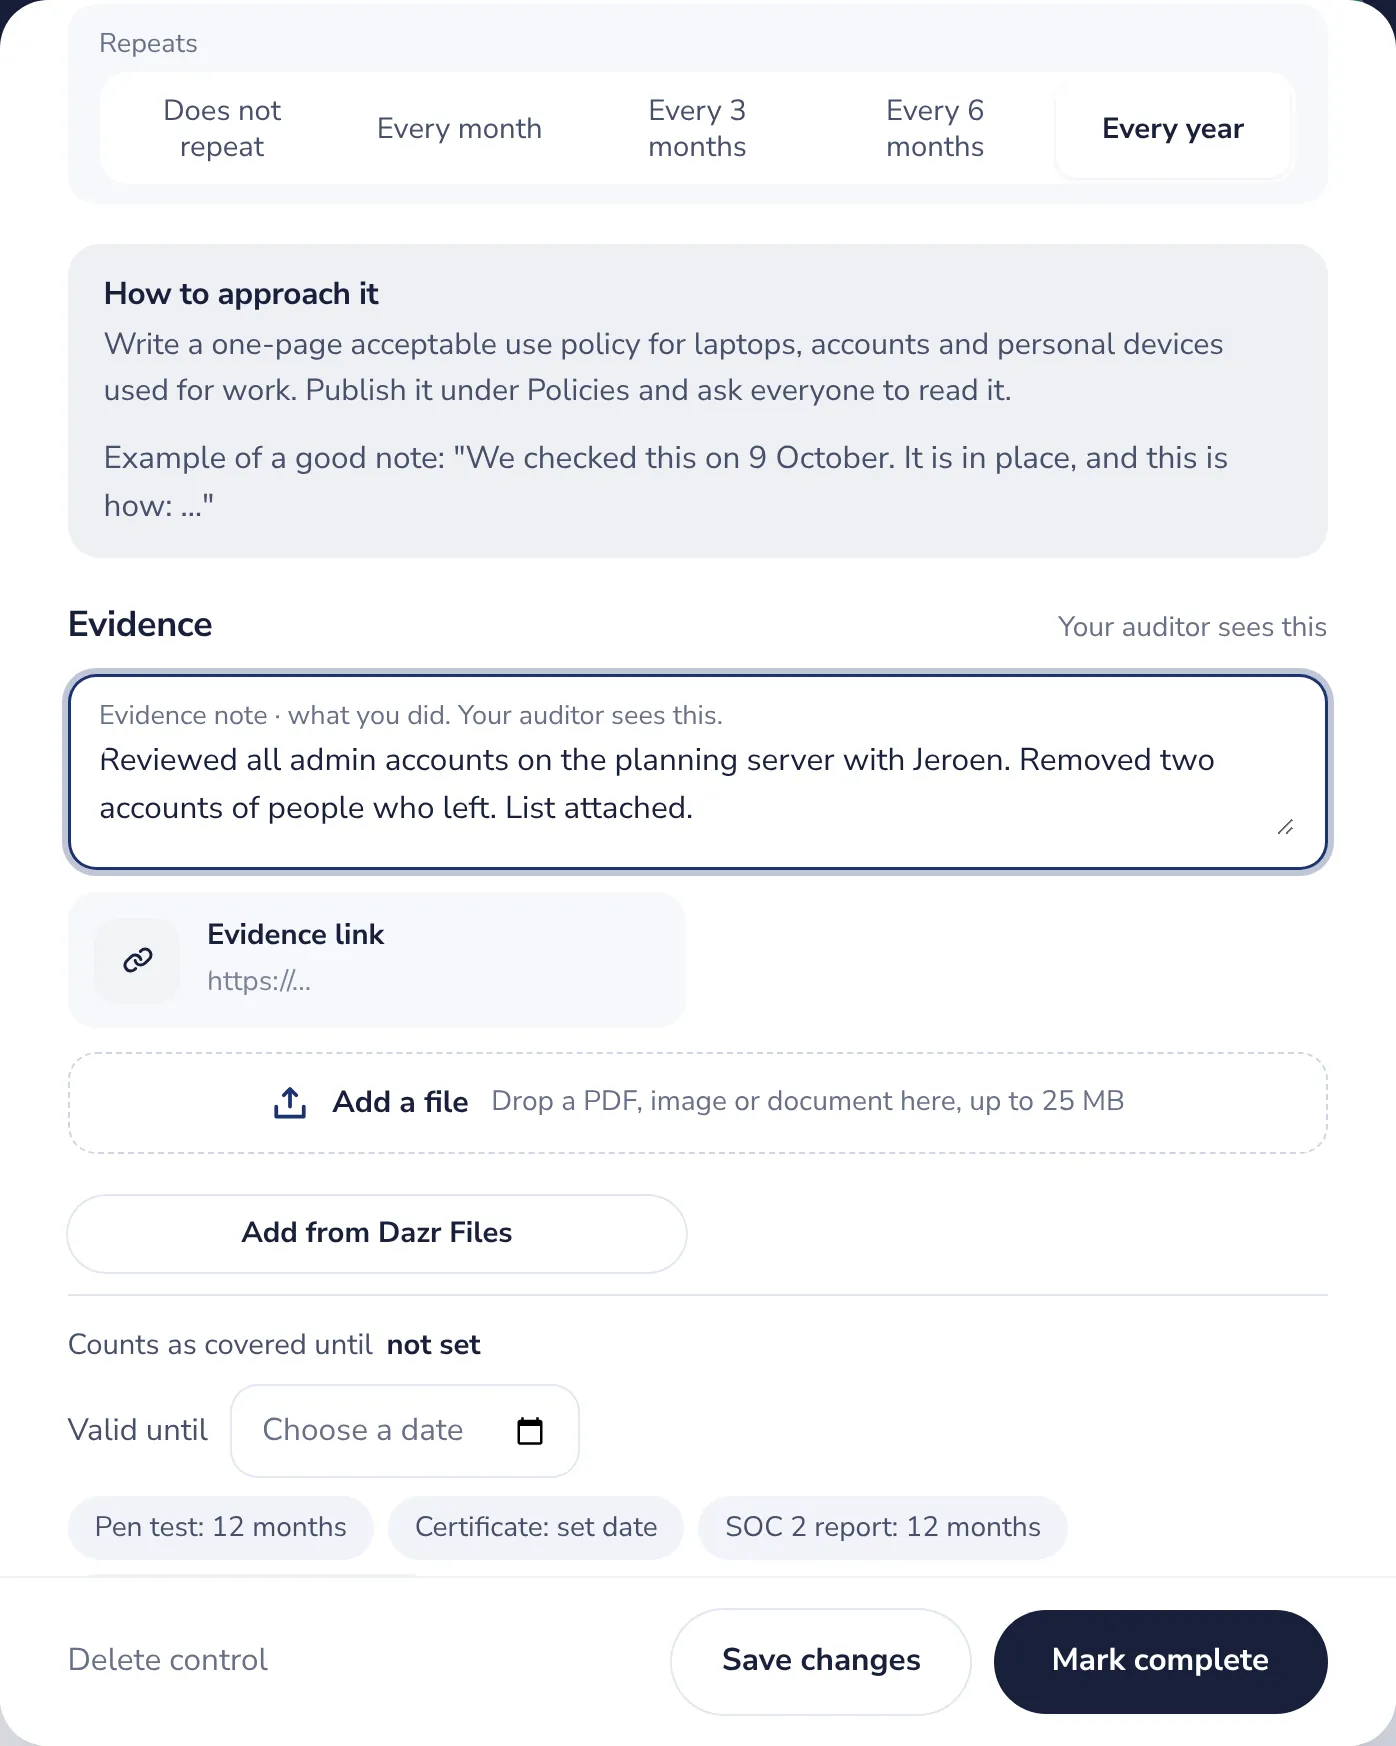
Ajoutez des preuves
Terminez votre première mesure. Faites la vérification, notez ce que vous avez fait, marquez-la comme terminée.
- 4
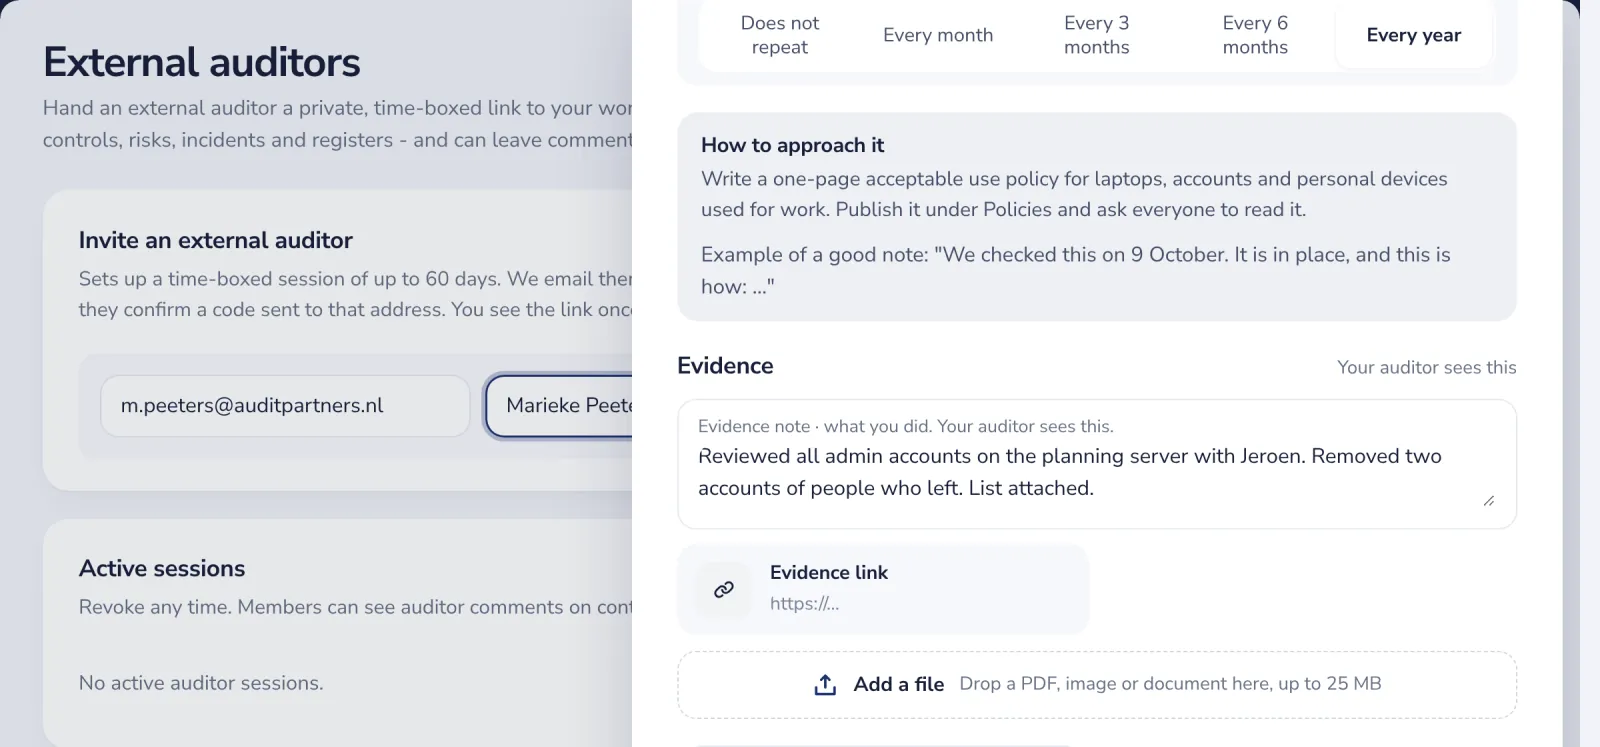
Invitez votre auditeur
Invitez un auditeur externe. Un accès en lecture seule pour une durée fixe, que vous pouvez arrêter à tout moment.
Bloqué ? Appuyez sur ? en haut de Dazr Compliance : Bien démarrer, une visite Montrez-moi par étape et la recherche. Ou écrivez-nous : des personnes répondent, pas un robot.
Cela vous a-t-il aidé ?
Que manquait-il ?
Merci.
Nous comptons les oui et les non par article. Rien sur vous n’est enregistré.