Prima săptămână
39 sarcini, în ordinea în care le folosesc cei mai mulți.
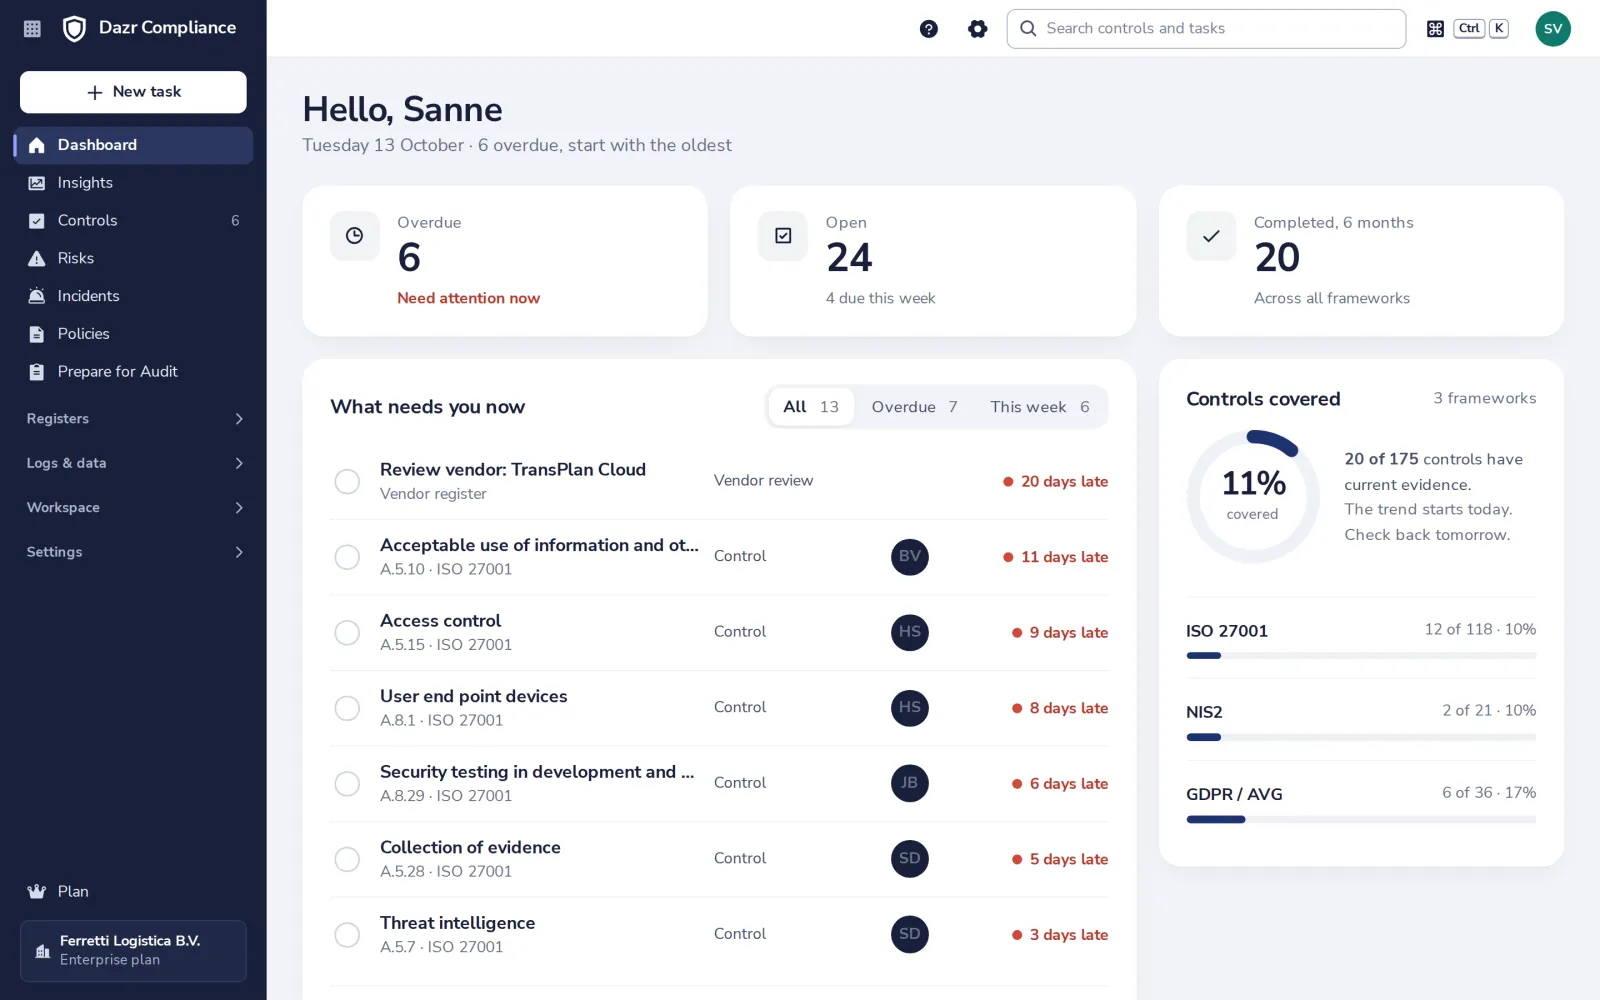
Alegeți cadrulISO 27001, GDPR sau NIS2: alegeți unul și primiți lista de verificări.Adăugați datele companieiNumele și țara companiei, pe fiecare raport.Vedeți ce are nevoie de dumneavoastră acumTabloul de bord arată ce urmează de făcut.Finalizați primul controlFaceți verificarea, notați ce ați făcut, marcați ca finalizat.Invitați un colegDați controalele persoanei care face munca.Începeți perioada de probă gratuită14 zile de Pro, fără card, nimic nu se reînnoiește.Faceți un incident de exercițiuVedeți ceasul de notificare, apoi ștergeți-l.Adăugați primul riscCe poate merge prost, cât de probabil este și ce faceți.Citiți harta termică a riscurilorVedeți dintr-o privire ce riscuri contează cel mai mult.Legați controale de un riscArătați ce verificări reduc un risc.Scrieți prima politică pornind de la un șablonPorniți de la un șablon cu compania deja completată, apoi aprobați și publicați.Cereți echipei să citească o politicăToți confirmă că au citit-o. Vedeți cine a confirmat.Înregistrați un incidentNotați ce s-a întâmplat, imediat ce aflați.Actualizați un incidentIzolat, rezolvat, închis: țineți cronologia la zi.Configurați portalul de raportareUn link pe care oricine din companie îl poate folosi pentru a raporta un incident.Atribuiți un control și stabiliți termenulCine îl face, până când și cât de des revine.Găsiți-vă controaleleFiltrați după ale dumneavoastră, restante sau gata, ori căutați.Adăugați o sarcină proprieCeva ce vreți să urmăriți și nu se află în niciun cadru.Atribuiți multe controale deodatăDați toate controalele deschise ale unui cadru unei singure persoane.Activați un alt cadruGDPR lângă ISO 27001 sau orice alt cadru.Pregătiți-vă auditulÎntrebările unui auditor, cu un scor de pregătire.Completați Declarația de aplicabilitatePentru fiecare control ISO 27001: se aplică, și de ce.Invitați un auditor externAcces doar pentru citire, pe o perioadă fixă, pe care îl puteți opri oricând.Adăugați un furnizorFiecare companie care lucrează cu datele dumneavoastră, într-o singură listă.Listați-vă activeleServere, laptopuri, aplicații: ce contează, cu un responsabil.Țineți evidența activităților de prelucrareCe date personale folosiți, de ce și cât timp.Efectuați o DPIAO evaluare pentru prelucrările care pot afecta mult oamenii.Cartografiați procesele de afaceriProcesele de care depindeți și ce le protejează.Înregistrați sistemele de IAIA pe care o folosiți sau o oferiți, cu o verificare scurtă după Regulamentul UE privind IA.Importați din Excel sau CSVO listă existentă de furnizori sau active, dintr-odată.Exportați în Excel sau CSVRegistrele într-o foaie de calcul, pentru revizuire sau pentru auditor.Vedeți jurnalul de activitateCine ce a făcut și când.Publicați pagina de încredereRăspundeți o dată la întrebările de securitate ale clienților și partajați un singur link.Alegeți mementourile prin e-mailAflați despre controale noi, termene și incidente.Conectați propriile instrumenteO cheie API doar pentru citire și webhookuri pentru sistemele dumneavoastră.Schimbați limba Dazr ComplianceTot portalul în limba dumneavoastră.Citiți analizeleTendințe, muncă restantă și riscuri în tot programul.Alegeți un plan pentru spațiul de lucruFree, Basic, Pro sau Enterprise, lunar sau anual.Conectați organizațiaLegați spațiul de lucru de compania dumneavoastră din Dazr Identity.
Tot nu ați reușit? Întrebați-ne.
Oameni, nu un bot. Răspundem într-o zi lucrătoare.