Primii pași cu Dazr Compliance
NIS2, ISO 27001 și GDPR, pas cu pas. Acestea sunt primele lucruri de făcut. Aceeași listă este în Ajutor, la Primii pași, și se bifează singură.
- 1
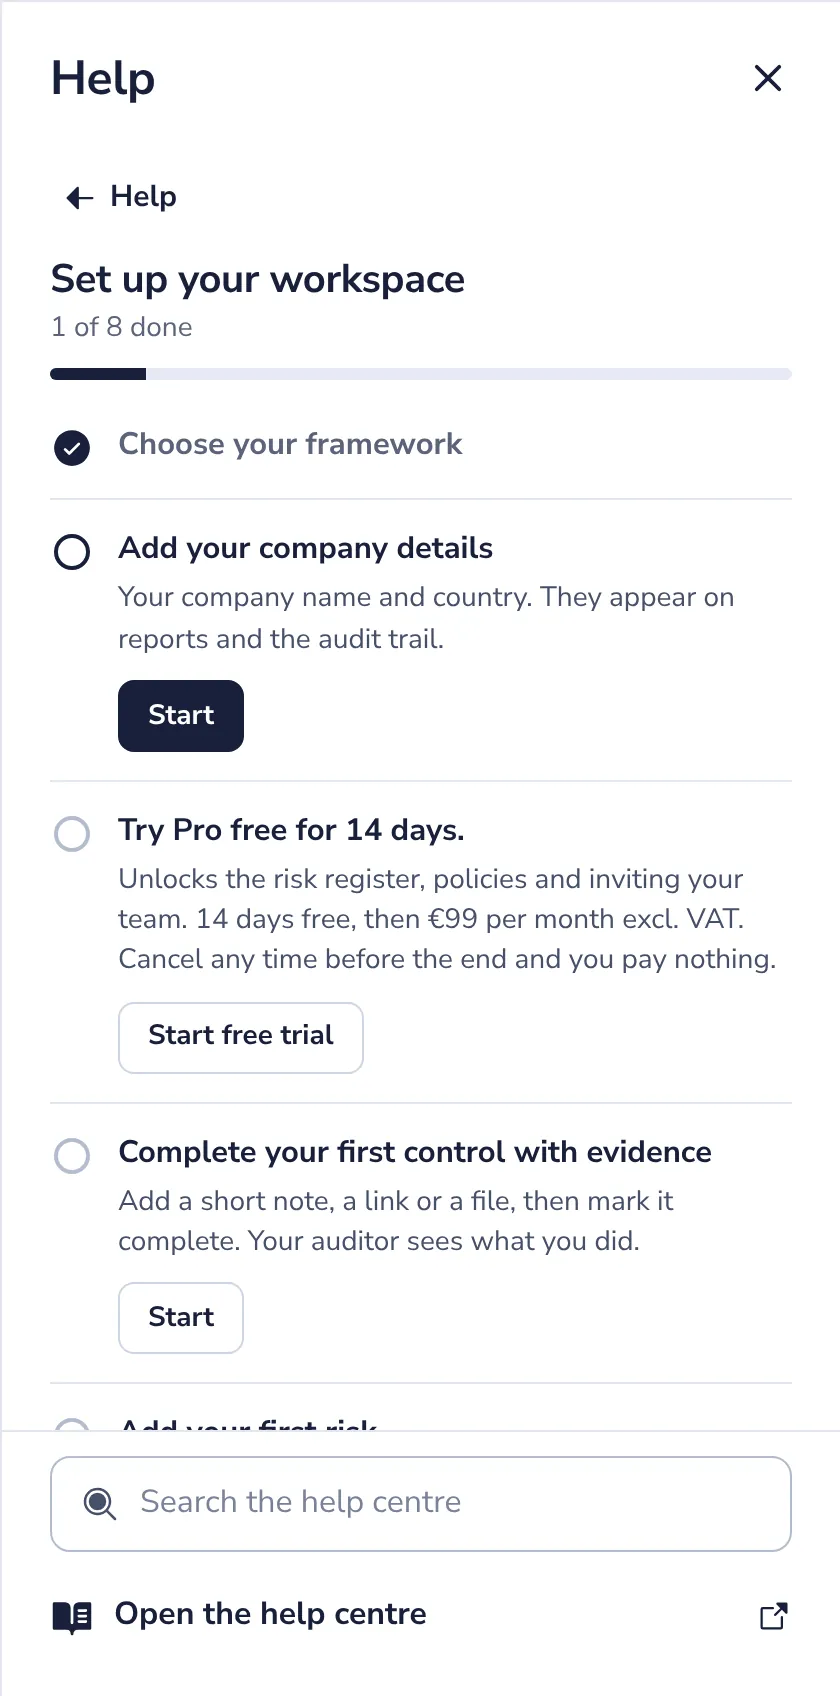
Alegeți un cadru
Alegeți cadrul. ISO 27001, GDPR sau NIS2: alegeți unul și primiți lista de verificări.
- 2
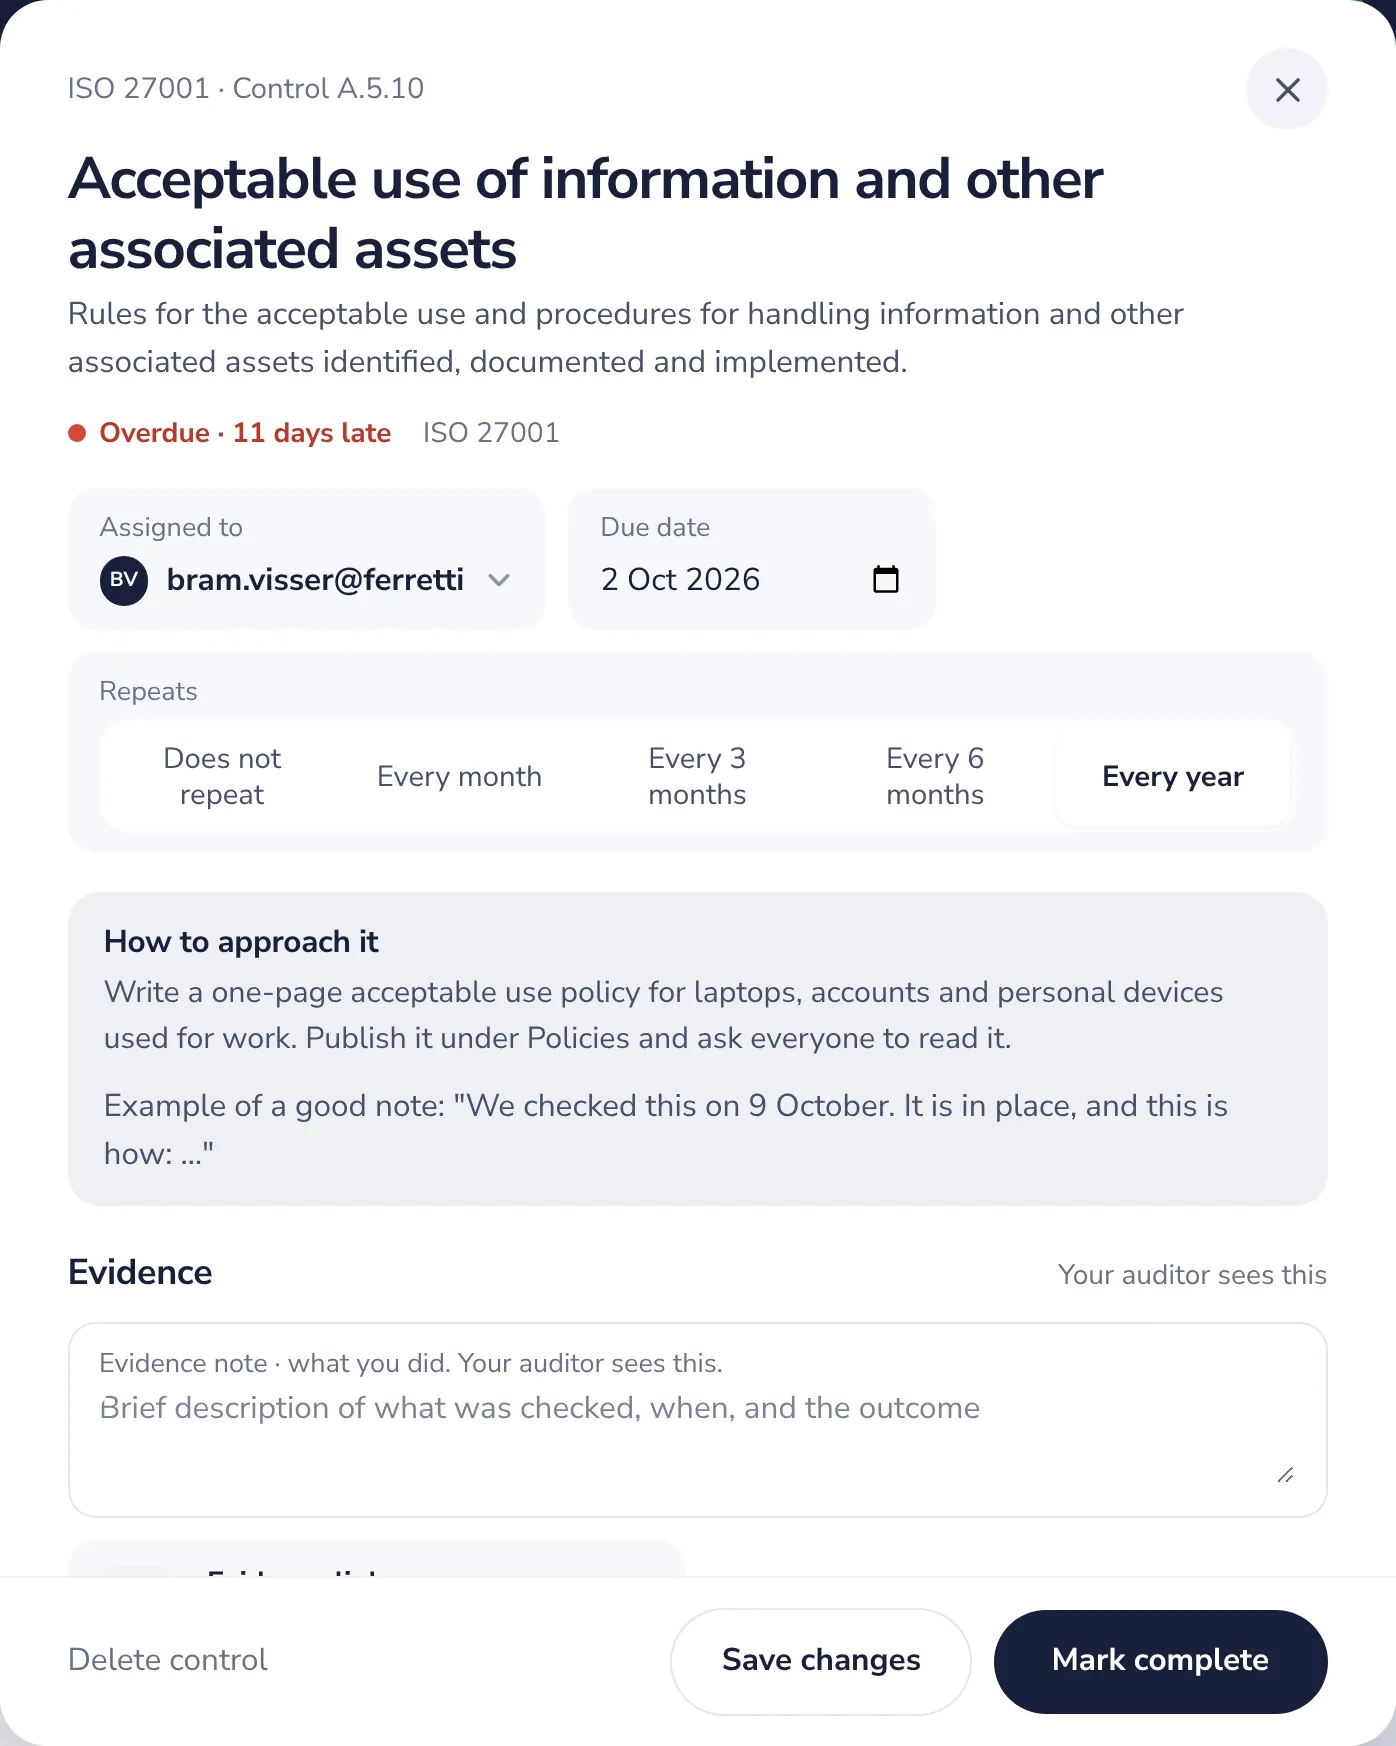
Atribuiți sarcini
Atribuiți un control și stabiliți termenul. Cine îl face, până când și cât de des revine.
- 3
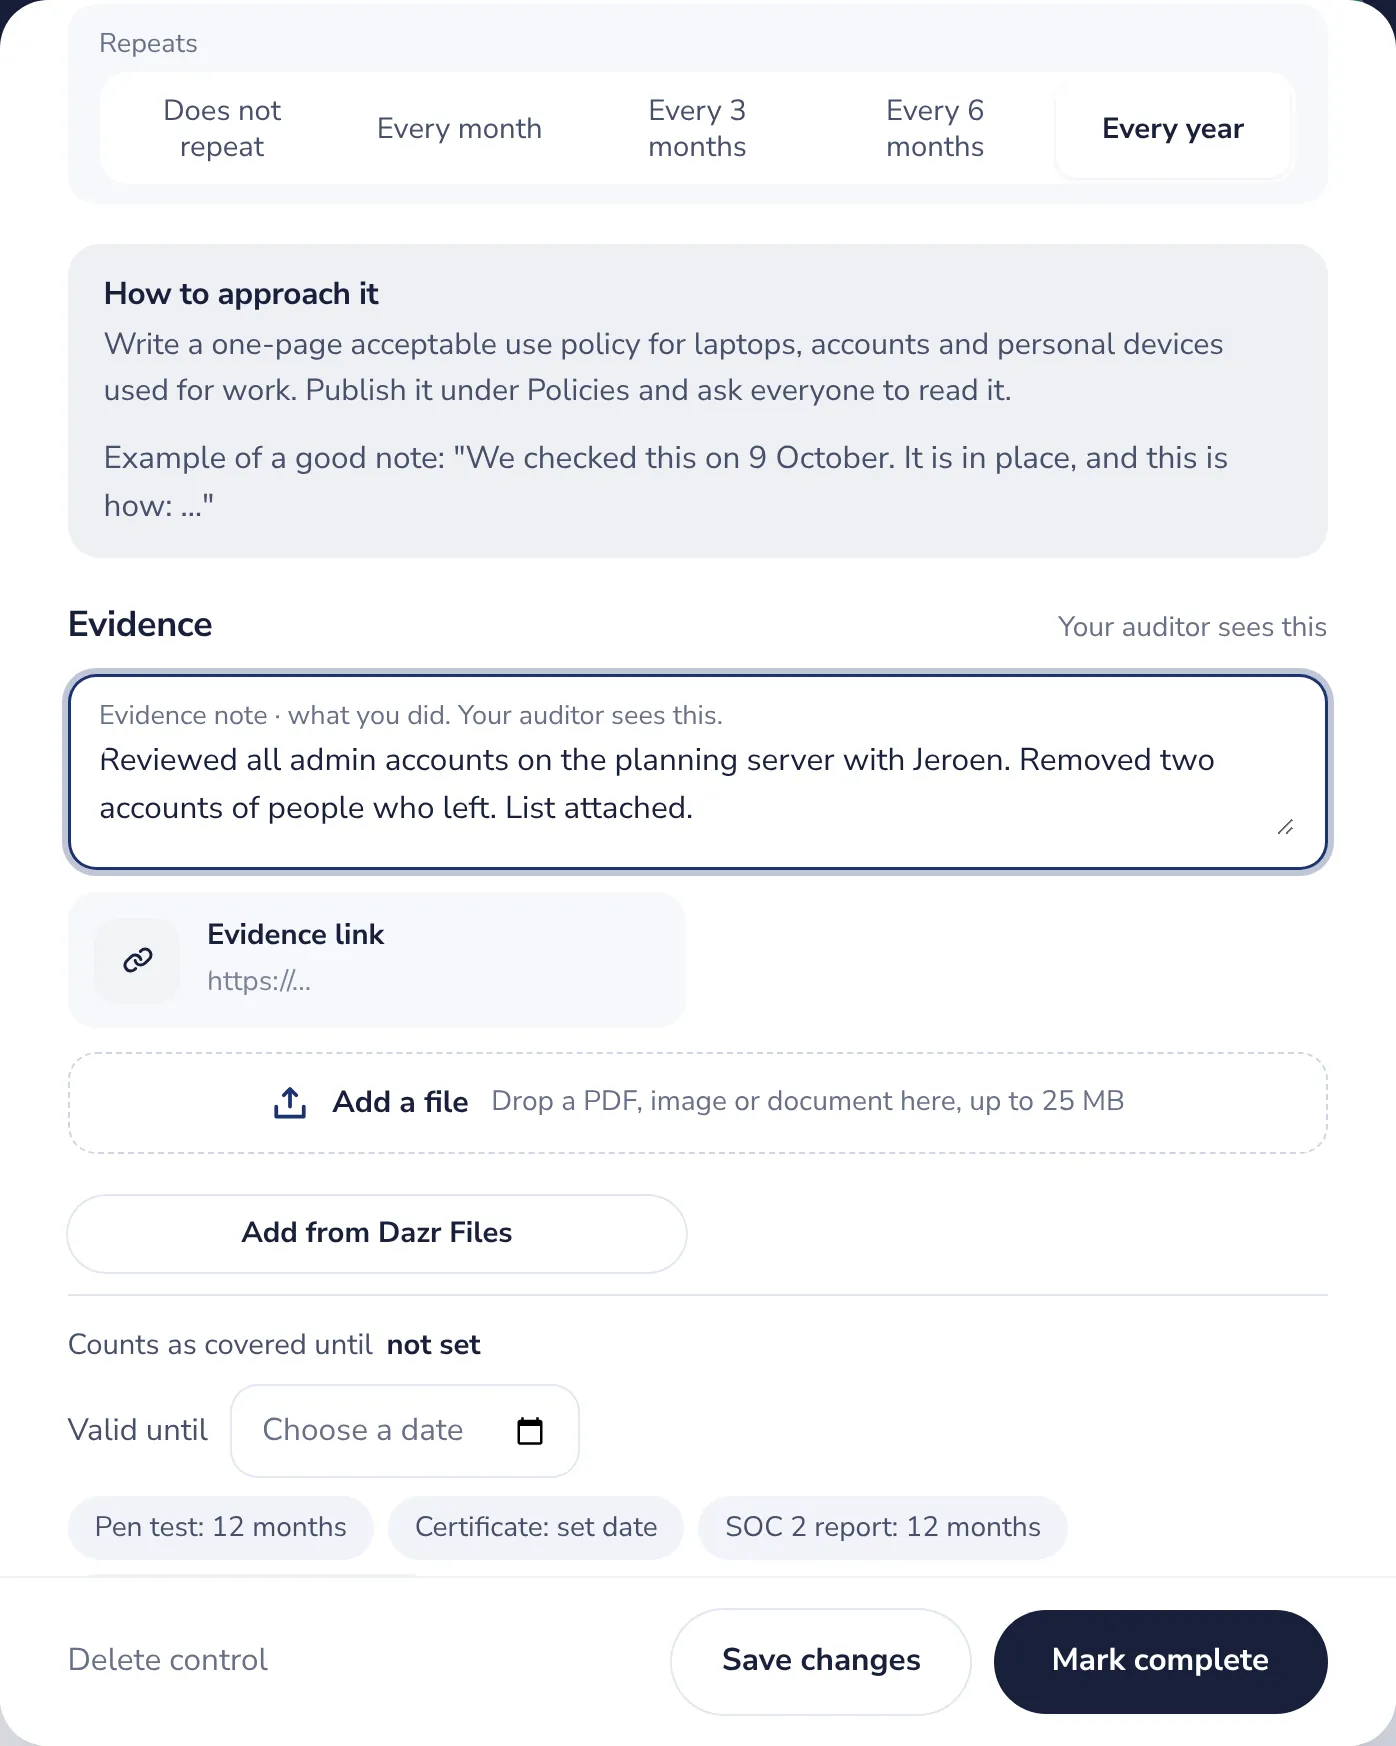
Adăugați dovezi
Finalizați primul control. Faceți verificarea, notați ce ați făcut, marcați ca finalizat.
- 4
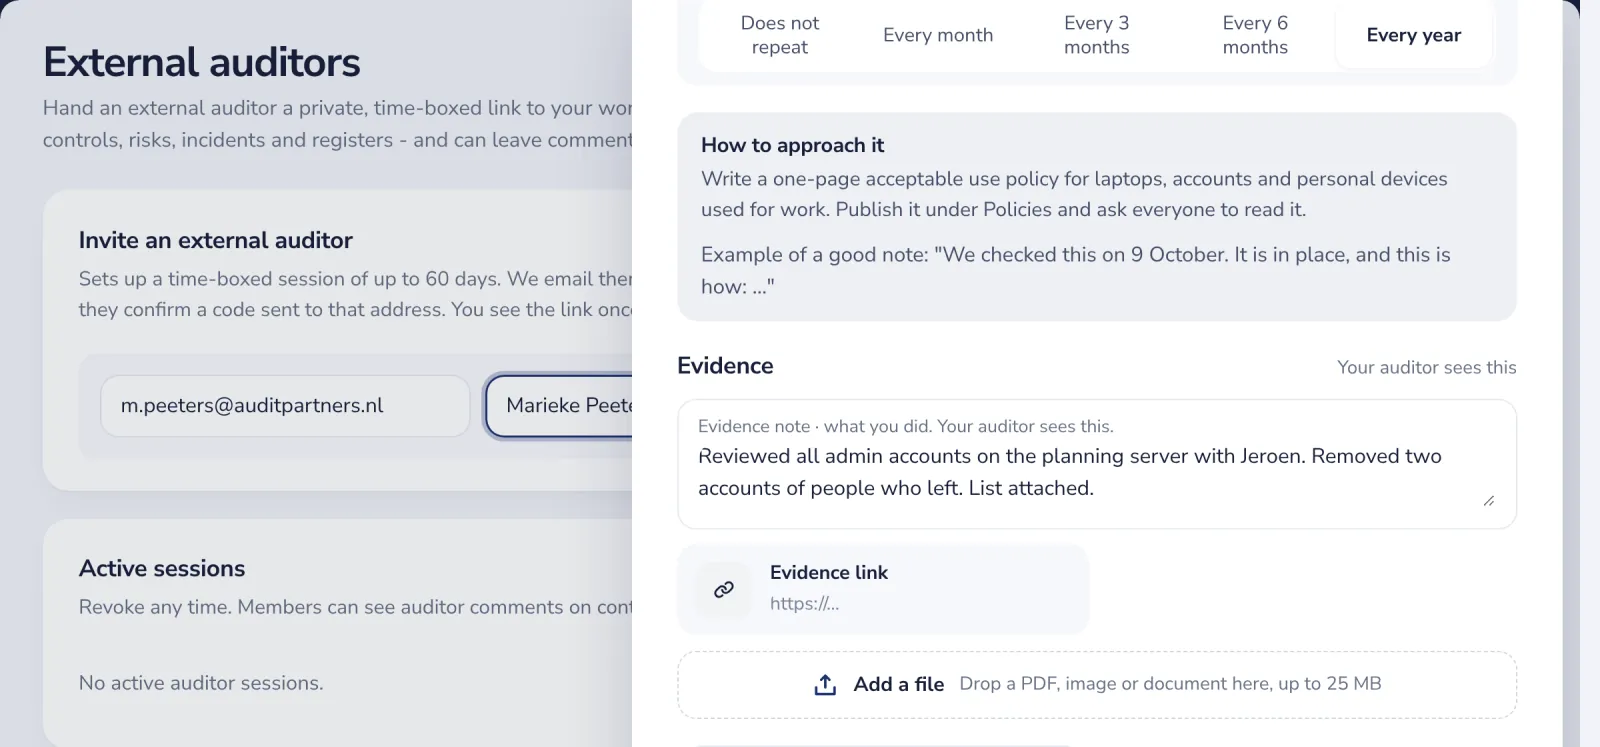
Invitați-vă auditorul
Invitați un auditor extern. Acces doar pentru citire, pe o perioadă fixă, pe care îl puteți opri oricând.
Vă blocați? Apăsați ? în partea de sus a Dazr Compliance: Primii pași, un tur Arătați-mi pentru fiecare pas și căutarea. Sau scrieți-ne: răspund oameni, nu un bot.
V-a fost de folos?
Ce a lipsit?
Mulțumim.
Numărăm răspunsurile da și nu pe articol. Nu păstrăm nimic despre dumneavoastră.